管理员角色决定谁能进入后台,以及能查看或修改哪些功能。先明确要委派的工作,再授予对应权限;普通用户的席位和模型可用范围在其他功能中管理。
管理员角色决定谁能进入后台,以及能查看或修改哪些功能。先明确要委派的工作,再授予对应权限;普通用户的席位和模型可用范围在其他功能中管理。
⚠️ BYOK 适用说明:BYOK(Bring Your Own Key,自带模型密钥)自定义模型能力仅限已开通 BYOK 权益的客户使用。如需开通,请咨询销售。BYOK 模型不适用千问办公-旗舰版的用量统计与限额管理;相关统计数据和限额规则不包含 BYOK 模型。用量和费用请在对应模型服务平台核对。
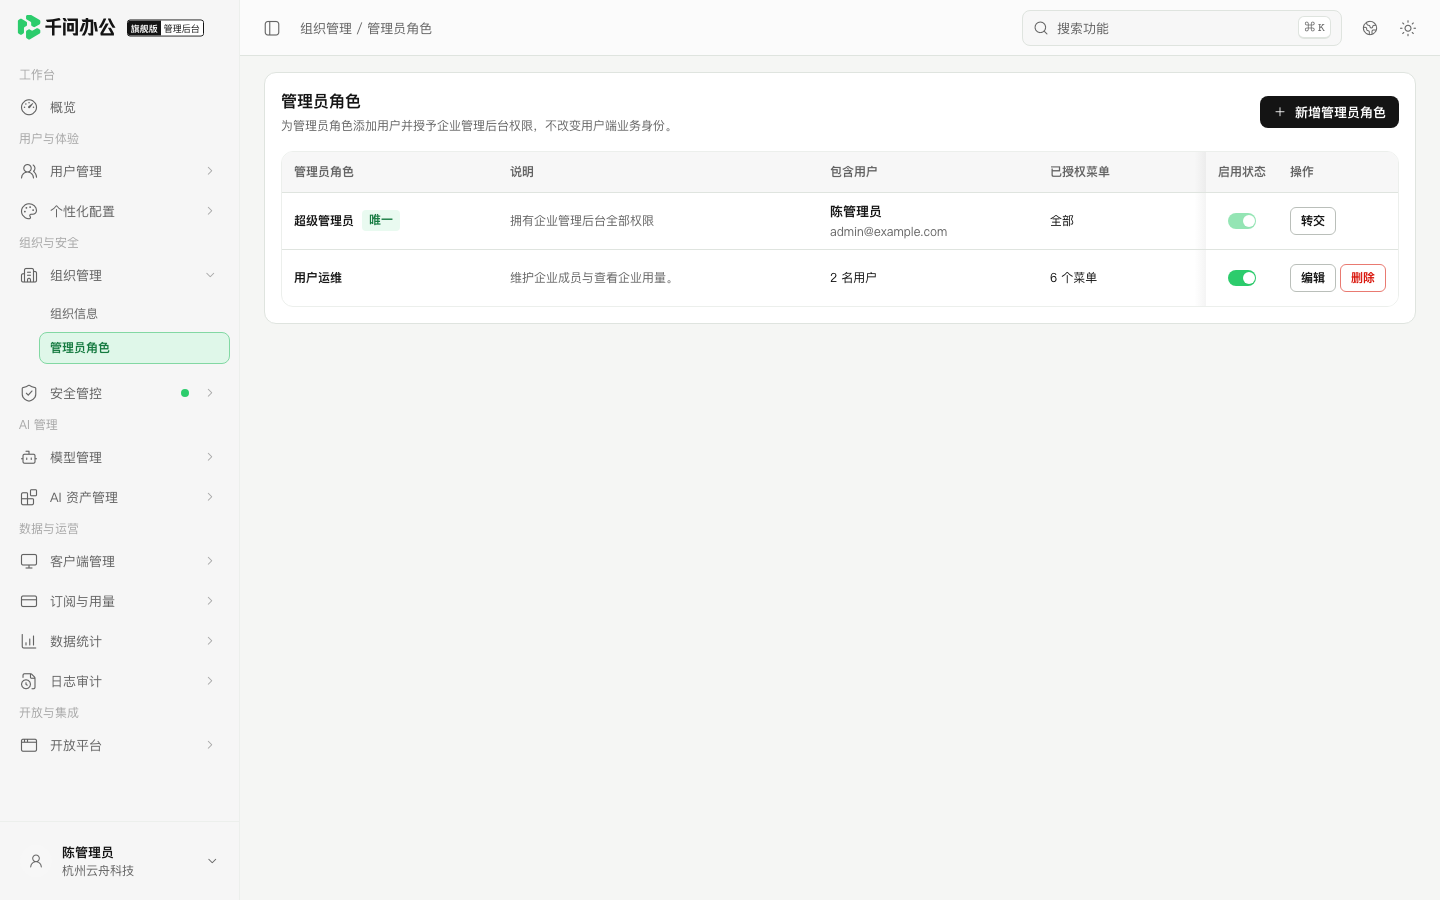 管理后台:维护管理员角色和包含的用户。
「全部权限」开启后,权限树仅供查看,不能逐项修改;后续新增的可委派功能也会自动包含。关闭开关后恢复原来的手动权限选择,请重新核对再保存。
这项设置不会改变角色中的用户,也不会自动扩大已有人员范围或开通企业尚未购买的服务。需要按职责限制功能时,关闭「全部权限」并选择具体菜单。
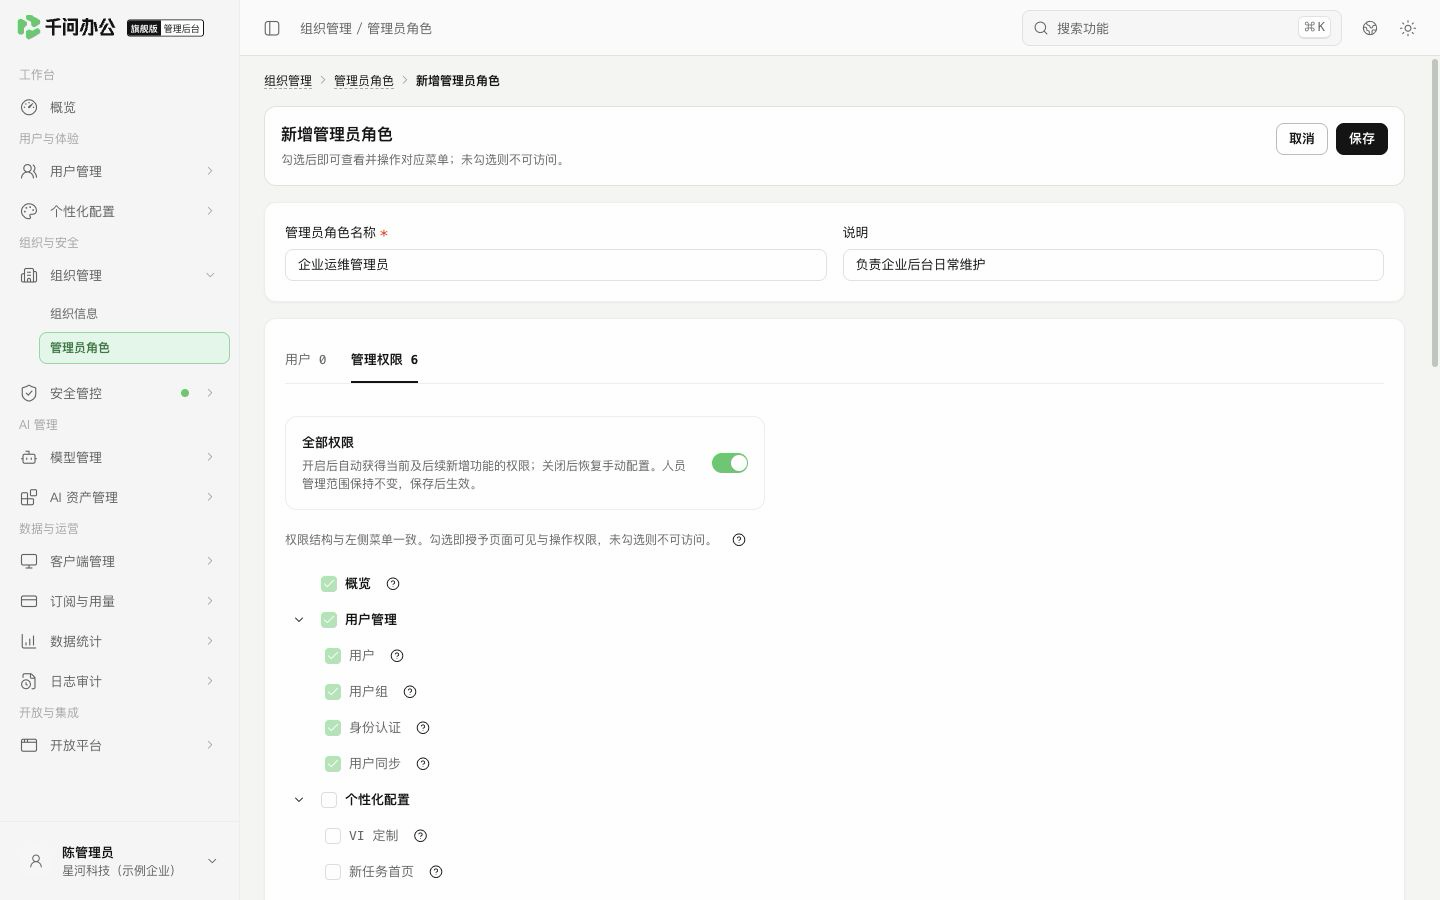 管理后台:全部权限开启后,权限树仅供查看。
请角色中的成员重新进入管理后台,确认所需菜单可以打开,且能完成被委派的操作。再检查一个不应开放的页面,确认菜单、搜索和直接链接均不能访问。当前管理员角色按页面授权,不能把同一页面拆为只读与可编辑权限。开放平台应用的 API 权限另行配置,不与这里的菜单权限混用。
成员拥有多个角色时,应一起检查这些角色,避免在一个角色中移除权限后,另一个角色仍保留相同权限。
点击目标角色进入编辑,修改用户或权限后保存。暂停整类管理员工作可以停用角色;不再使用时按删除提示处理。撤销后台权限不会自动删除该成员的普通用户账号或回收席位。
接任者应为状态正常的企业成员,且最近 72 小时内成功登录过。企业已启用的登录方式都需要满足对应条件:账号密码登录需有有效账号,并已自行设置非初始密码;邮箱验证码登录需有可信邮箱;SSO 登录需完成身份准备。任一检查未通过时,先按提示处理,再重新检查。
选择接任者后,核对页面中的资格检查结果。资格通过后再继续转交;仅有普通用户席位或被授予管理员角色,不能替代这些条件。
超级管理员只有一位。转交完成后,接任者获得全部管理权限;原管理员是否仍可使用后台,取决于其其他管理员角色。
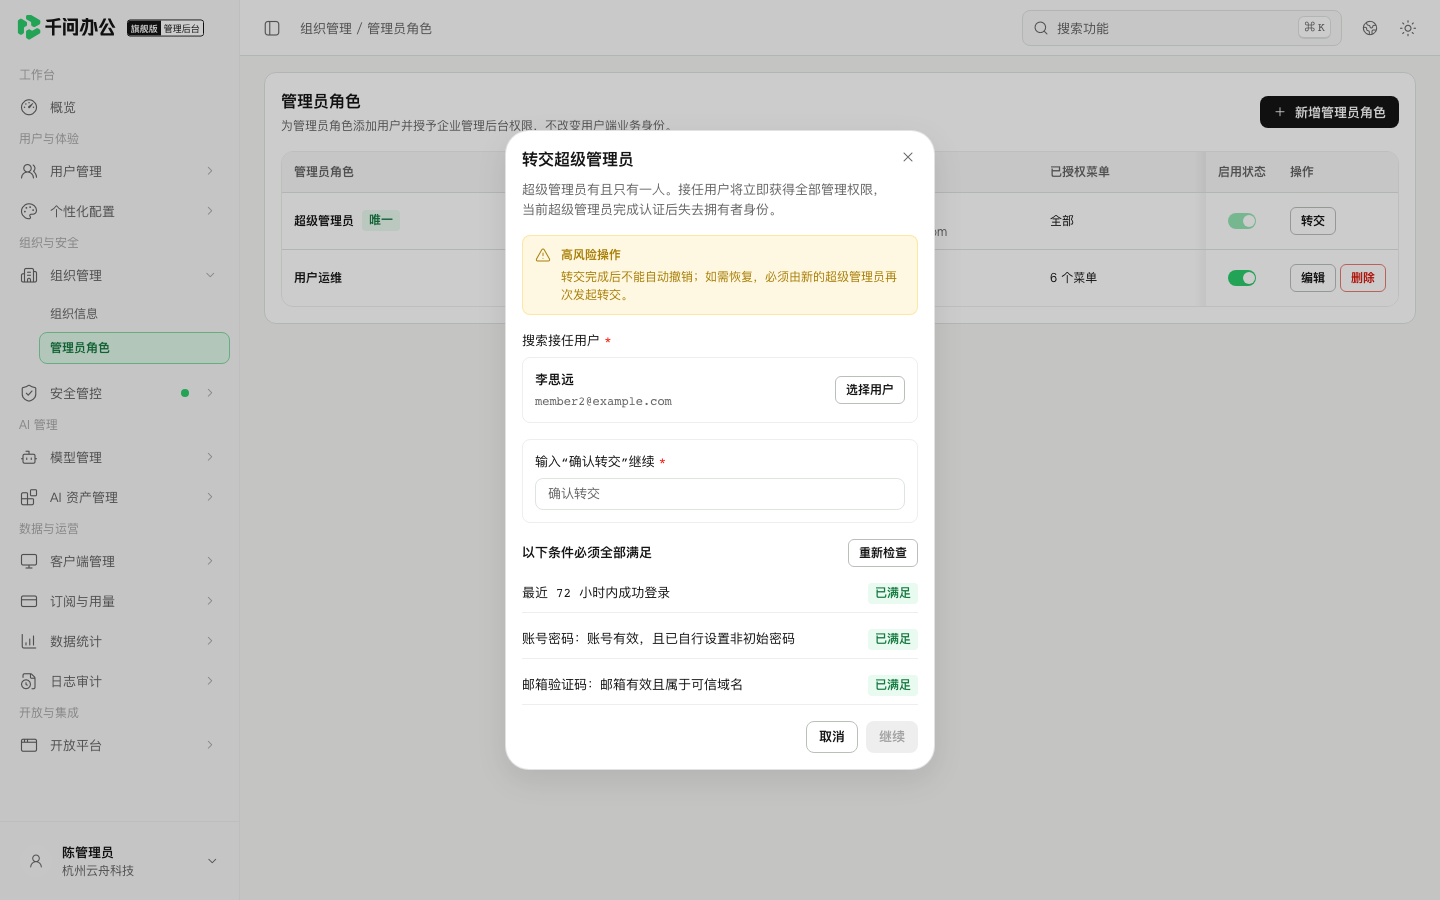 管理后台:选择接任者后核对最近登录及各登录方式的资格条件。
安装包和发布计划需购买「企业旗舰版-APP定制」服务后使用;未购买时,不会因勾选管理员权限而开放这两项能力。自定义模型需先开通 BYOK 权益,如需开通请咨询销售。BYOK 模型不适用千问办公-旗舰版的用量统计与限额管理。
新建一个管理员角色
- 进入
组织与安全 → 组织管理 → 管理员角色,点击【新增管理员角色】。 - 填写角色名称和说明,例如「用户运维」「负责成员与席位维护」。
- 在角色用户区域点击【添加用户】,搜索并选择企业中已有的成员。
- 切换到「管理权限」,选择授权方式:开启「全部权限」可授予当前及今后新增的可委派管理权限;关闭时按菜单手动勾选。在企业已开通对应能力的前提下,选中页面即可使用其管理能力。
- 确认角色状态并保存。回到列表检查角色、用户和启用状态。
使用全部权限
「全部权限」开启后,权限树仅供查看,不能逐项修改;后续新增的可委派功能也会自动包含。关闭开关后恢复原来的手动权限选择,请重新核对再保存。
这项设置不会改变角色中的用户,也不会自动扩大已有人员范围或开通企业尚未购买的服务。需要按职责限制功能时,关闭「全部权限」并选择具体菜单。
检查权限是否合适
请角色中的成员重新进入管理后台,确认所需菜单可以打开,且能完成被委派的操作。再检查一个不应开放的页面,确认菜单、搜索和直接链接均不能访问。当前管理员角色按页面授权,不能把同一页面拆为只读与可编辑权限。开放平台应用的 API 权限另行配置,不与这里的菜单权限混用。
成员拥有多个角色时,应一起检查这些角色,避免在一个角色中移除权限后,另一个角色仍保留相同权限。
调整或撤销管理员权限
点击目标角色进入编辑,修改用户或权限后保存。暂停整类管理员工作可以停用角色;不再使用时按删除提示处理。撤销后台权限不会自动删除该成员的普通用户账号或回收席位。
转交超级管理员
接任者应为状态正常的企业成员,且最近 72 小时内成功登录过。企业已启用的登录方式都需要满足对应条件:账号密码登录需有有效账号,并已自行设置非初始密码;邮箱验证码登录需有可信邮箱;SSO 登录需完成身份准备。任一检查未通过时,先按提示处理,再重新检查。
选择接任者后,核对页面中的资格检查结果。资格通过后再继续转交;仅有普通用户席位或被授予管理员角色,不能替代这些条件。
超级管理员只有一位。转交完成后,接任者获得全部管理权限;原管理员是否仍可使用后台,取决于其其他管理员角色。
- 在超级管理员入口点击【转交】,选择状态正常的接任用户。
- 核对接任人,输入“确认转交”,点击【继续】。
- 阅读“退出并重新登录”提示,点击【继续并退出登录】。
- 使用当前超级管理员自己的账号重新完成认证,成功后系统执行转交。不要在此步骤改用接任人的账号登录。
- 查看转交结果,再由接任人登录管理后台确认权限。