用户页面用于维护成员和部门、邀请成员加入企业、处理加入与席位申请,并管理用户状态和席位授权。账号存在、账号正常和已授权席位是不同状态;排查成员无法使用时,需要逐项检查。
用户页面用于维护成员和部门、邀请成员加入企业、处理加入与席位申请,并管理用户状态和席位授权。账号存在、账号正常和已授权席位是不同状态;排查成员无法使用时,需要逐项检查。
⚠️ BYOK 适用说明:BYOK(Bring Your Own Key,自带模型密钥)自定义模型能力仅限已开通 BYOK 权益的客户使用。如需开通,请咨询销售。BYOK 模型不适用千问办公-旗舰版的用量统计与限额管理;相关统计数据和限额规则不包含 BYOK 模型。用量和费用请在对应模型服务平台核对。
进入 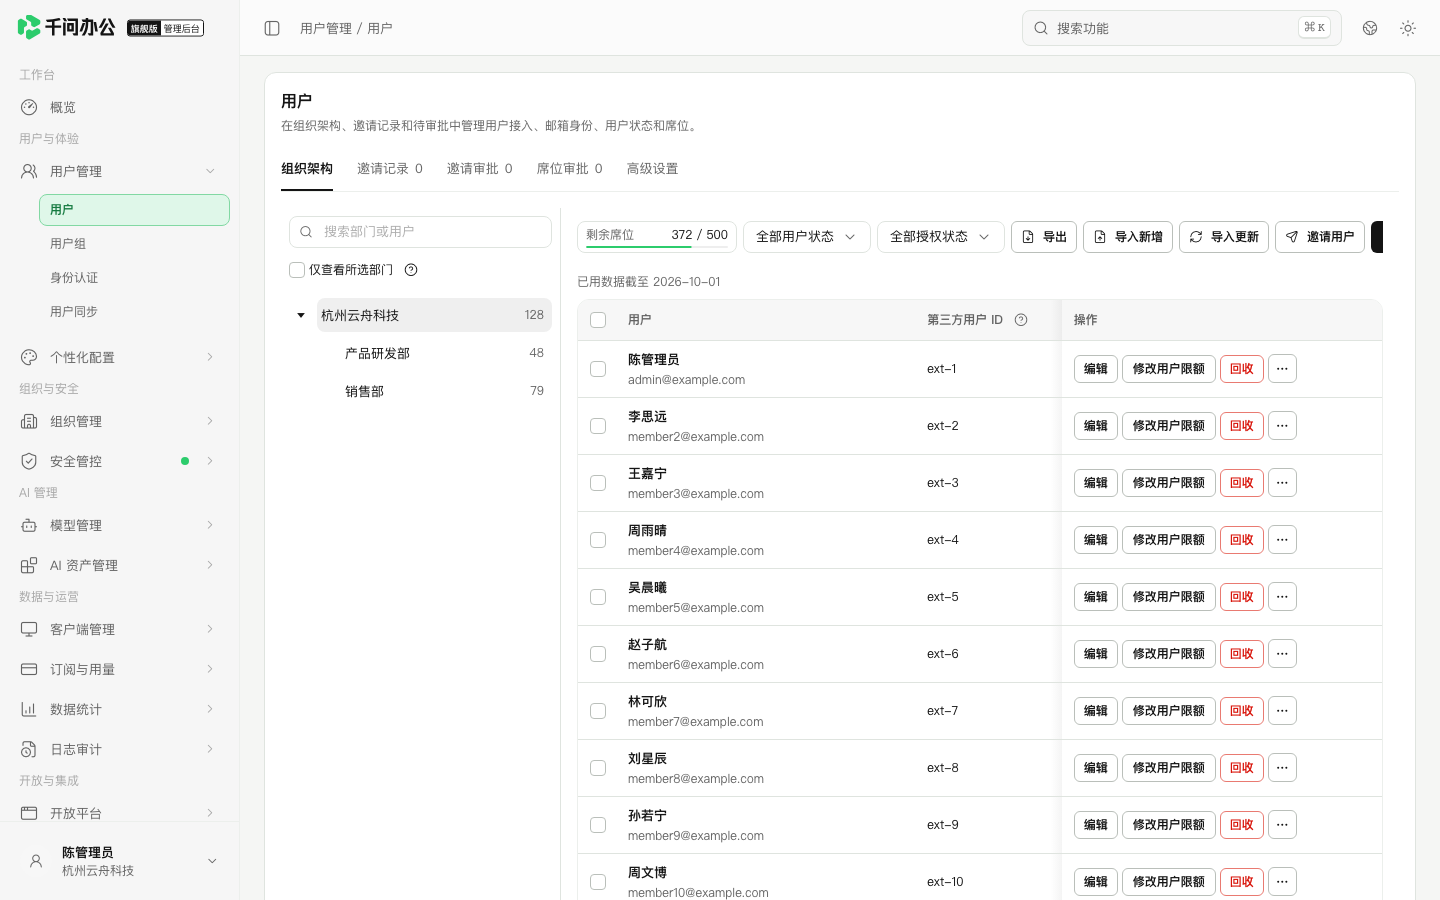 管理后台:在组织架构中核对成员、部门和席位。
浏览列表时,可使用以下操作:
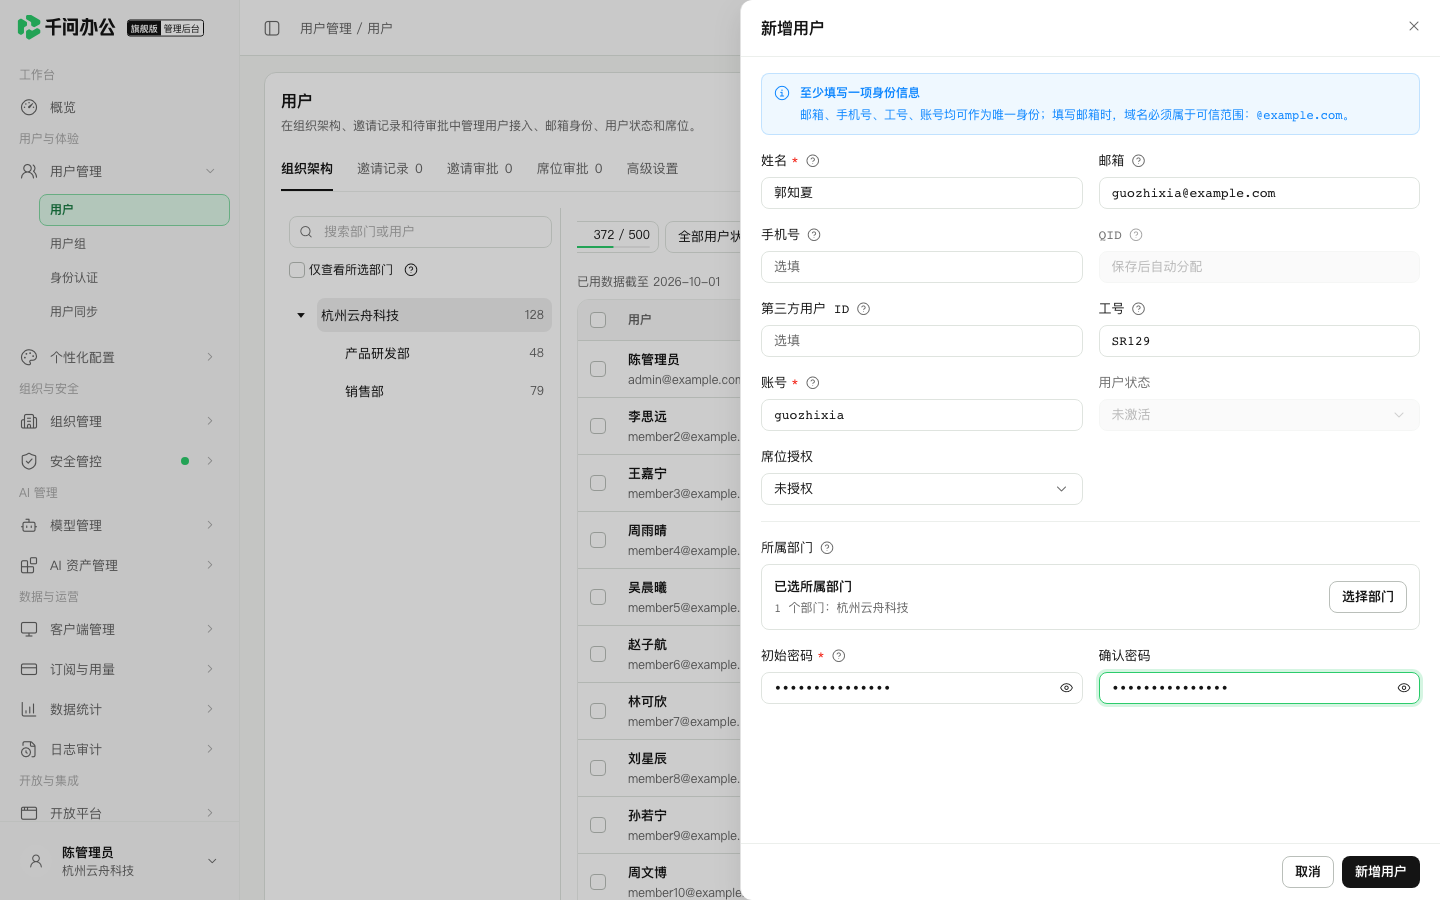 管理后台:新增成员时核对账号、邮箱和可信域名要求。
填写重复值时,该用户整条操作失败。批量导入中,使用同一非空唯一值的相关行均失败。
单次 Excel 文件最多包含 1000 行用户数据。请下载页面提供的模板;数据较多时分批处理,保留每批的结果文件。
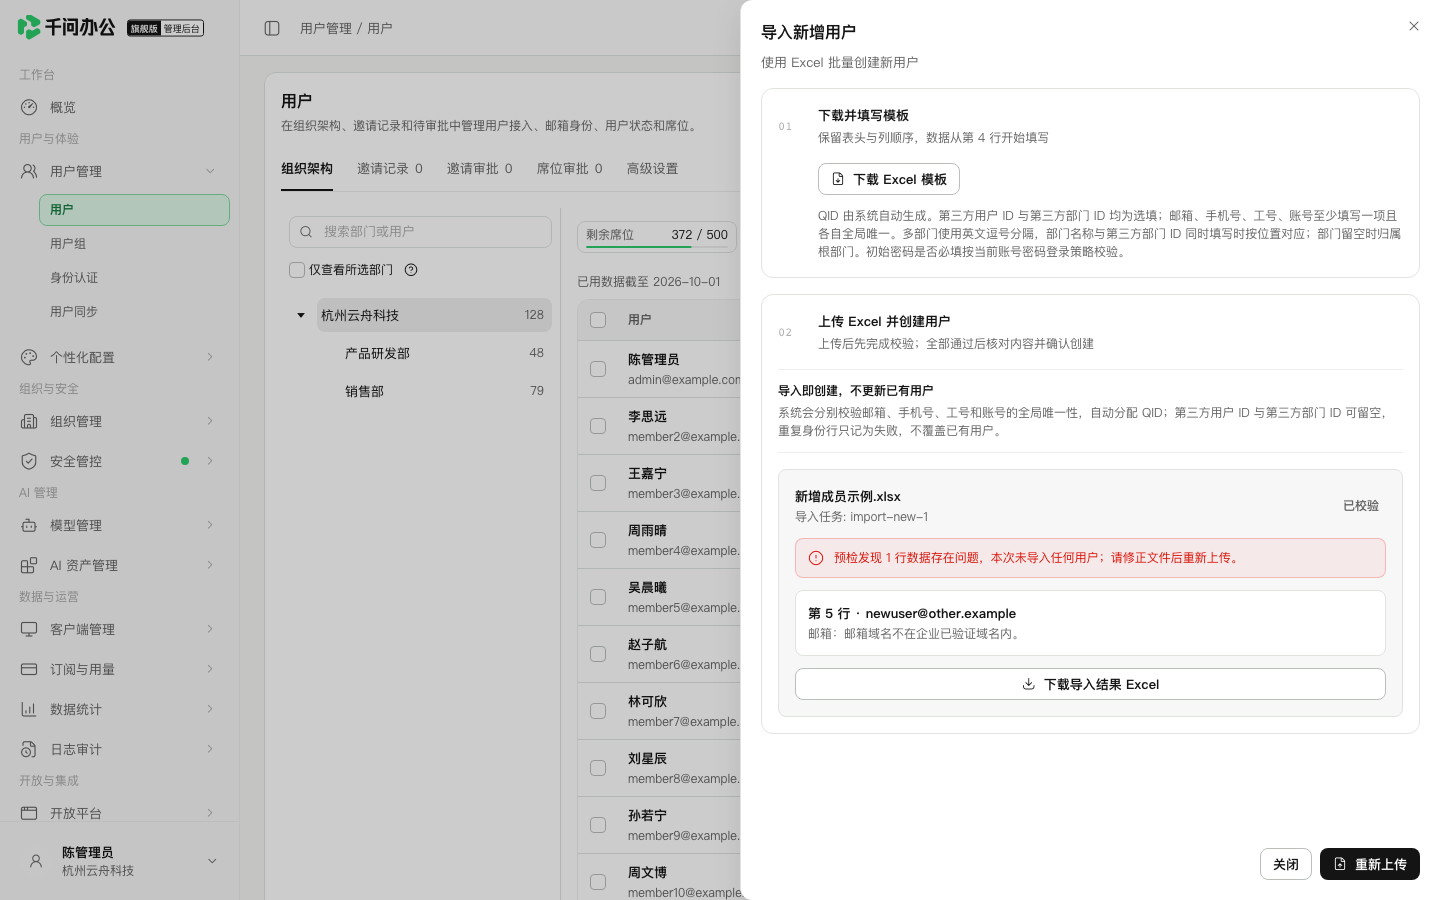 管理后台:导入新增预检发现错误时,整批不会导入。
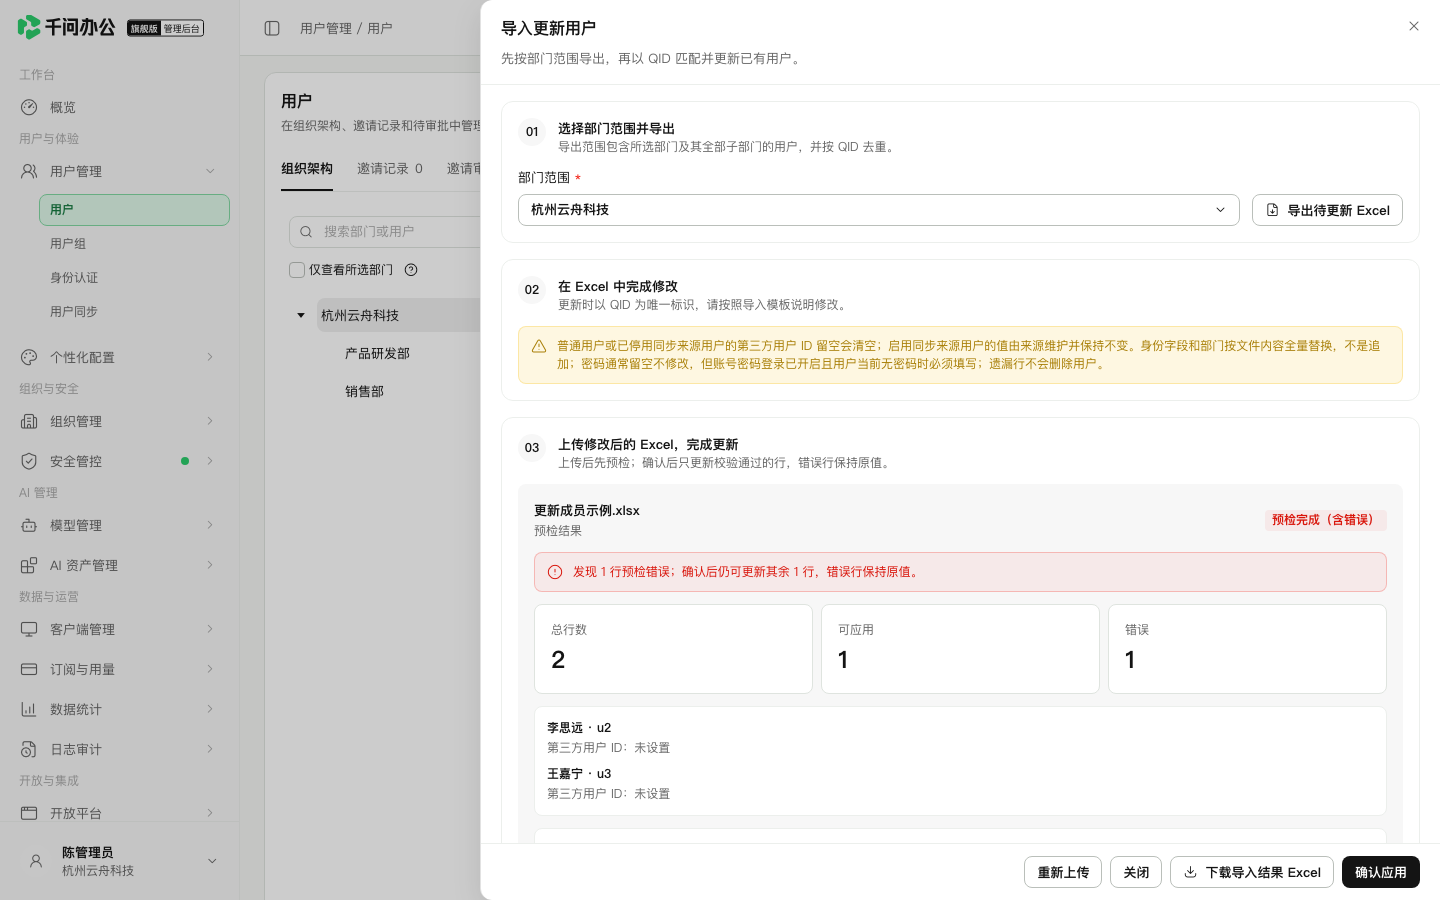 管理后台:导入更新区分合法行与错误行,错误行保持原值。
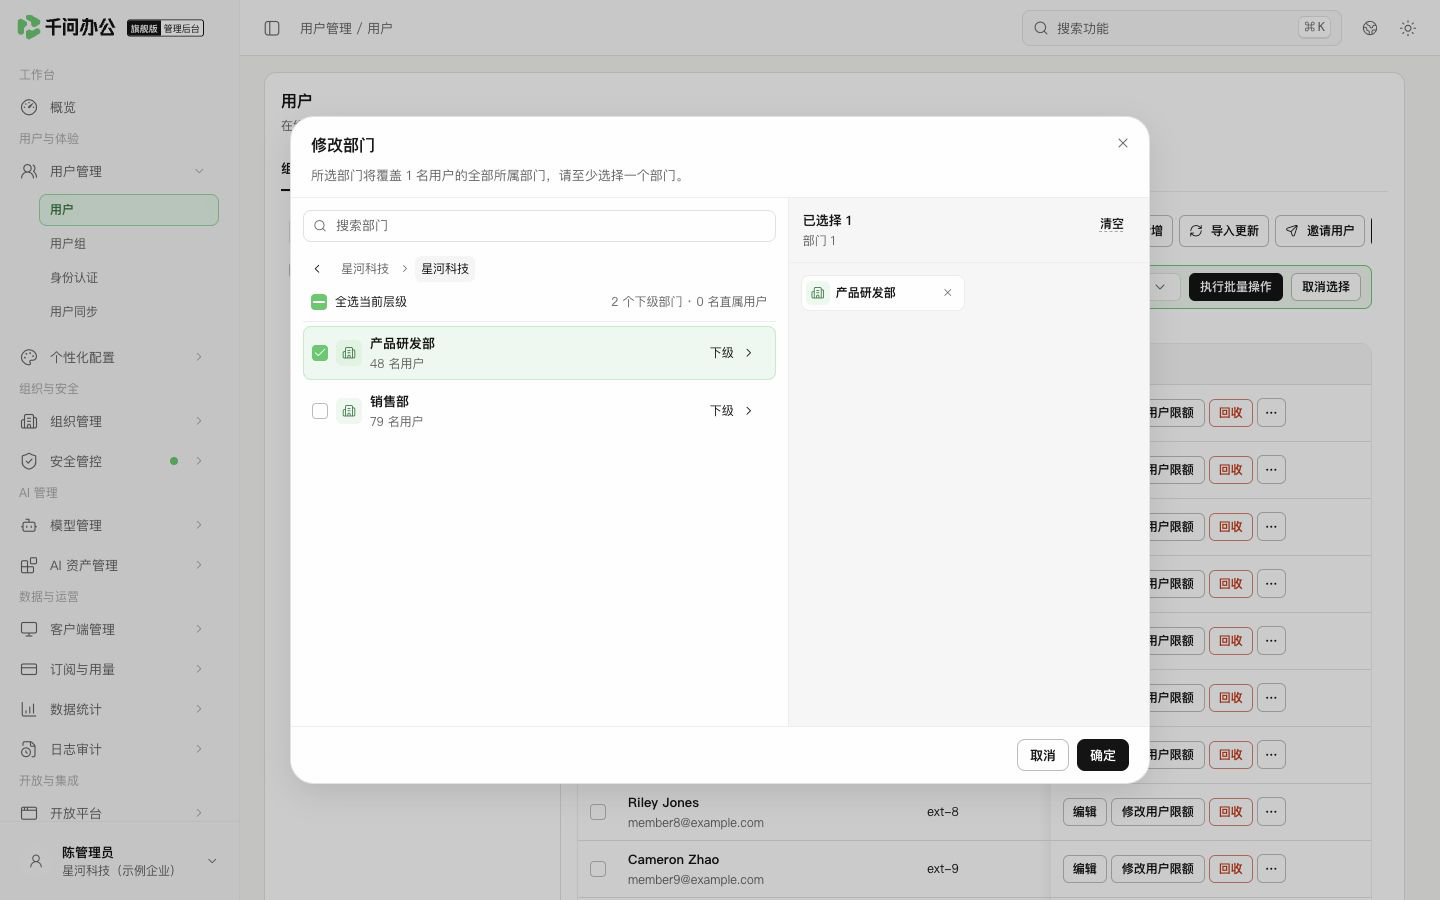 管理后台:批量修改会替换所选成员的完整部门集合。
邀请审批或邀请记录详情显示“审批已提交,账号同步中”时,审批决定已经保存,账号同步尚未完成。先刷新核对申请记录与用户状态,避免把该提示当作未提交而重复审批。
批量审批应分别查看“已完成”“待同步”“未提交失败”的数量。已完成的无需重复处理,待同步的继续核对最终状态;未提交失败的先查看原因,修正后再处理。若提示需要人工处理,应按提示排查,而不是持续重复提交。
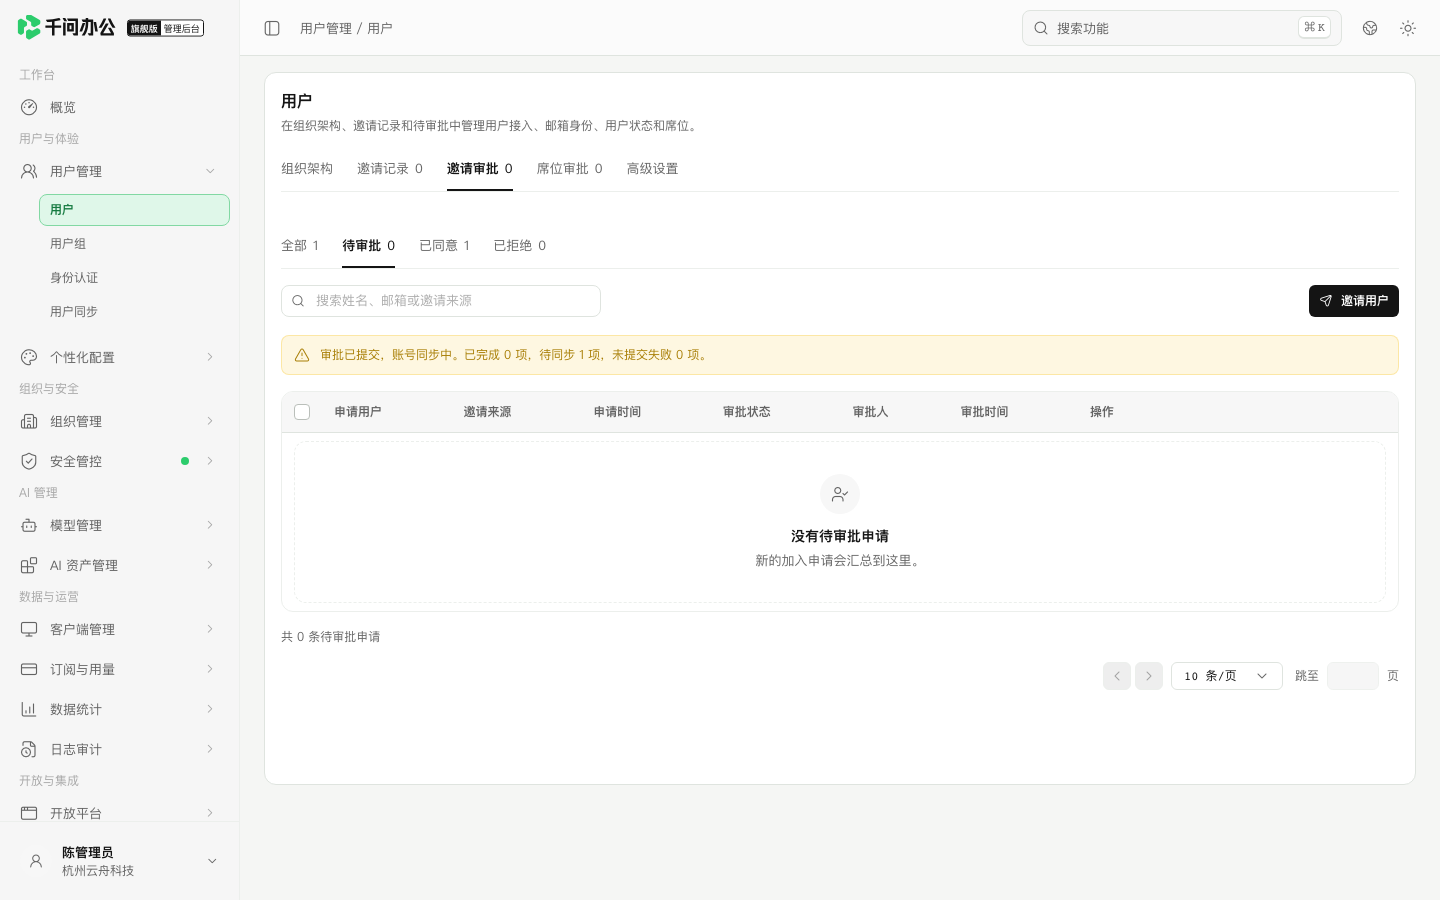 管理后台:区分已完成、待同步与未提交失败的审批数量。
在「组织架构」中找到成员,未授权成员点击【授权】,已授权成员点击【回收】。批量处理时先勾选目标成员,再使用出现的批量操作。回收席位会影响该成员使用企业服务,操作前确认对象。
在「席位审批」开启「允许申请席位」后,未获得席位的成员可以从登录后的提示发起申请。管理员核对申请原因、账号状态和剩余席位后,点击【同意】或【拒绝】。已处理的申请可以通过状态页签查阅。
席位审批显示“已同意,席位同步中”时,同意决定已经提交,席位状态仍在同步。刷新申请记录和用户席位后确认结果;不要将其当作拒绝或未审批,也不要立即重复授权。
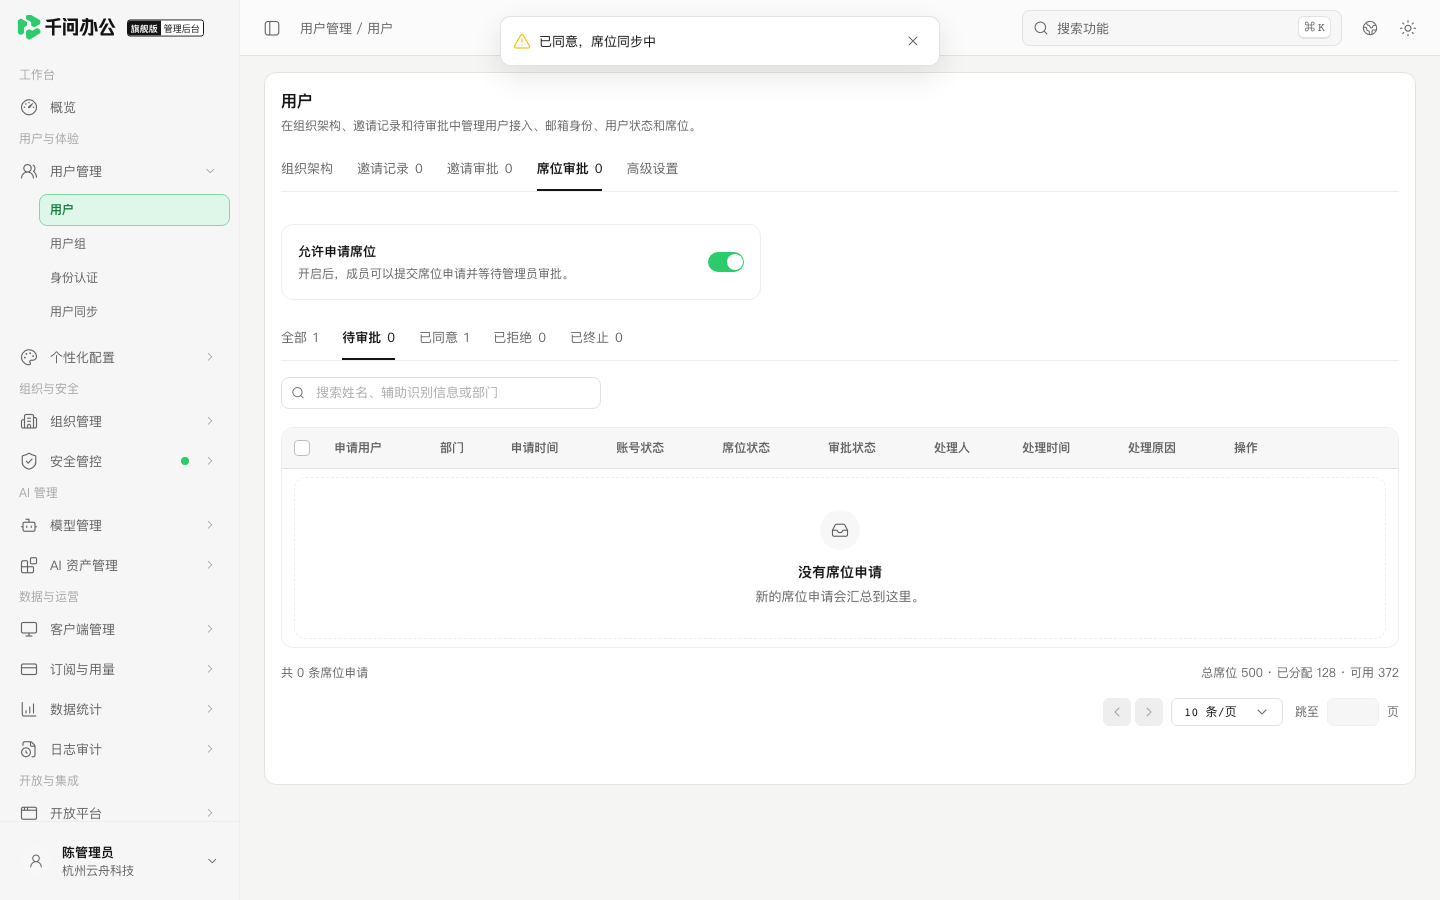 管理后台:同意决定已提交,仍需刷新核对席位同步结果。
在用户列表打开成员编辑窗口,按当前密码状态使用【设置初始密码】【修改初始密码】或【重置密码】。先确认成员已填写账号,再输入符合页面规则的新密码和确认密码并提交。
如果出现“凭据结果待确认,请刷新用户状态后核对,避免重复修改密码。”,系统会关闭密码弹窗、清空本次输入,并暂停当前编辑窗口中的密码操作。此时不能认定密码未修改,也不要再次提交相同或不同密码。
先刷新核对该成员的最新状态,再重新打开编辑窗口。若仍无法确认结果,记录操作时间和成员标识,联系管理员排查,确认后再决定是否需要再次重置。
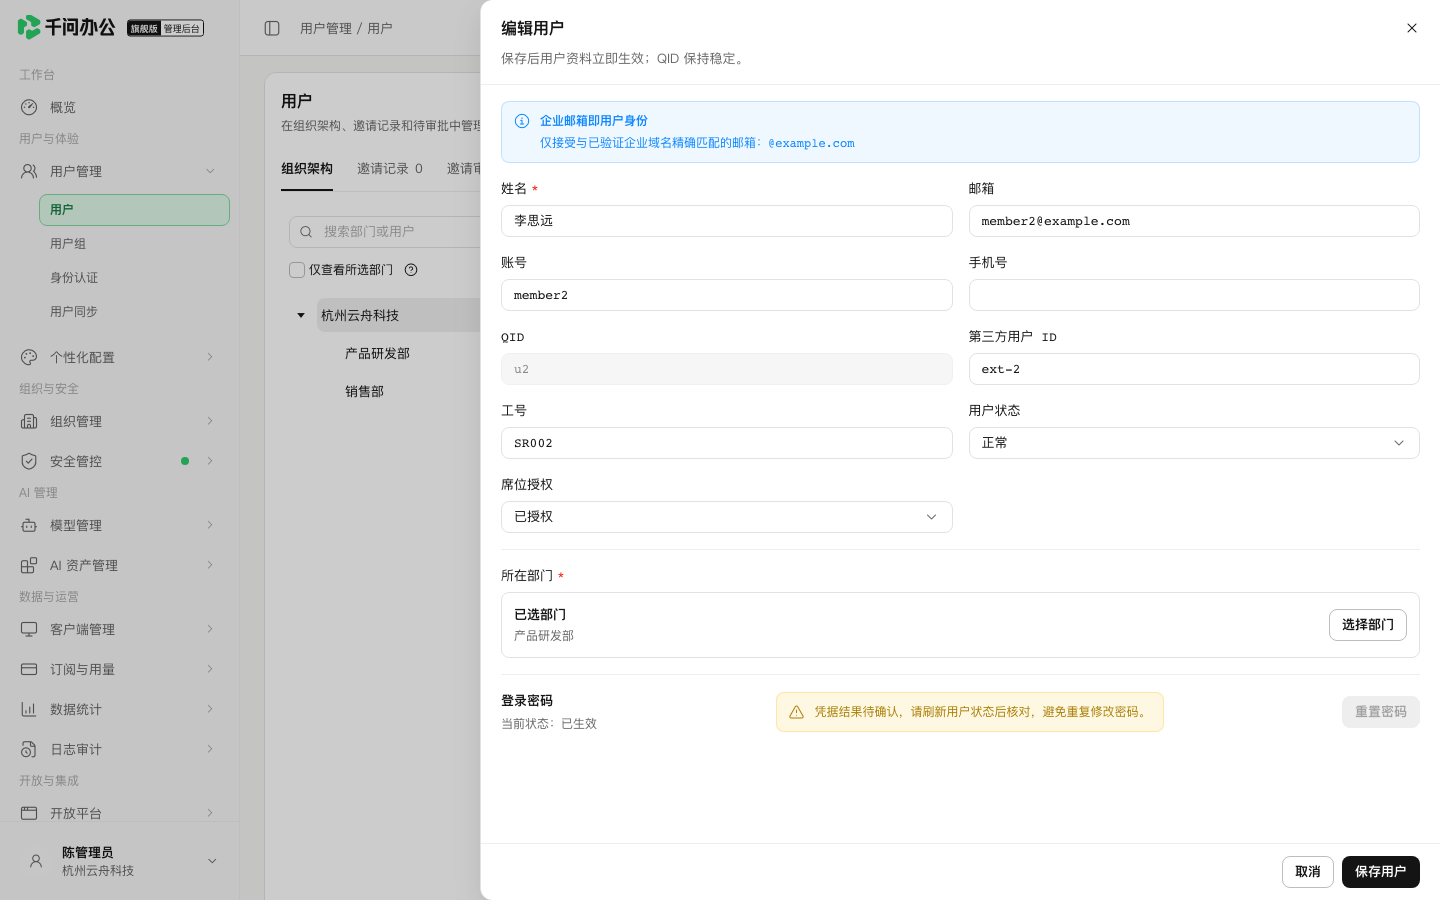 管理后台:李思远的密码操作结果待确认,先刷新核对再决定是否重试。
用户行的【更多操作】提供当前可用的账号管理动作。停用后不能登录;状态字段由当前同步源映射时,应在来源系统修改。
删除为逻辑删除:系统保留旧记录和历史,但回收用户直接持有的席位、凭据及会话;该用户随后不能继续登录,列表中也不再显示。账号、邮箱、手机号和工号随删除释放,可由其他用户使用。
用户列表只展示未删除用户,没有已删除筛选和详情入口。开启用户同步时,用户删除由来源处理;手动删除前需先关闭同步。
删除后不会恢复原 QID 或原资料。同步或 SSO 再次收到与删除历史相同的三方 ID 时,系统会按本次来源资料创建新用户和新 QID,并按新用户规则处理默认席位;旧历史继续保留。若账号、邮箱、手机号或工号已被其他在用用户占用,本条同步会失败,需要先修改来源数据或映射,再重新同步。SSO 是否能重新创建用户取决于该认证源的“自动创建用户”开关:关闭时登录失败,开启且资料无冲突时创建新用户和新 QID。详见用户同步和身份认证。
在「高级设置」选择辅助识别信息并保存,即可调整姓名旁显示的识别字段。这项设置用于管理员辨认用户,不改变登录方式。
手机号和工号在保存时由系统检查唯一性。若历史数据中已有重复值:
请成员使用企业登录入口登录,确认账号正常且席位已授权。如首次登录进入创建密码页面,按首次创建密码说明完成操作。仍无法登录时,记录时间与用户标识,在用户日志中查找对应结果。
先确认用户的维护方式
进入 用户与体验 → 用户管理 → 用户,选择「组织架构」。
注意: 开启用户同步后,整个组织禁止手动新增、邀请、导入新增和删除用户;导入更新仍可使用。
- 归属当前已开启来源的用户:姓名、邮箱、账号、手机号、三方 ID、工号由来源维护;部门和状态仅在已映射时锁定。
- 其他来源用户:可按权限编辑。
查找和编辑成员
浏览列表时,可使用以下操作:
- 部门树和用户列表分别滚动;搜索框、操作按钮、表头和分页保持可见。
- 查看右侧字段时,使用列表底部的横向滚动条。
- 跳转页面时,在「跳至」输入页码,按 Enter 或移开焦点;也可切换每页条数。超过总页数时跳到末页,输入 0 时跳到首页。
- 切换部门、筛选或翻页后,列表回到顶部;关闭编辑页后,保留原来的浏览位置。
- 在左侧搜索框输入姓名或部门,或展开部门树选择目标部门。
- 在用户列表核对账号、邮箱、手机号、工号或三方 ID,必要时通过编辑页或导出文件中的 QID 确认对象。
- 点击该行【编辑】,先查看顶部的「当前管理来源」,再确认哪些字段允许修改:
- 来源已开启:六项基本资料禁用,需回到来源系统修改;所属部门和用户状态按映射锁定。
- 来源停用,或用户已不归属该来源:基本资料恢复编辑。移除部门或状态映射后,这两项也恢复编辑。
- 没有同步来源:按普通权限维护。
- 保存后重新搜索该成员,检查姓名、所属部门和修改值。一个成员可以属于多个部门,检查时不要只看第一个部门标签。
手动新增与批量导入
手动新增
- 确认用户同步已关闭,在「组织架构」中选择目标部门,点击【新增用户】。
- 填写姓名,并至少提供账号、邮箱、手机号、工号中的一项;三方 ID 不计入这项要求。非空邮箱必须匹配企业已验证的可信邮箱域名,手动新增、编辑和导入时均需遵守。
- 根据登录设置填写账号和密码:
- 已开启账号密码登录:账号和初始密码均必填。
- 未开启账号密码登录:密码选填;若填写密码,仍须同时提供账号。
核对唯一字段
| 字段 | 唯一性范围 |
|---|---|
| 账号、邮箱、手机号、工号 | 在未删除用户中分别唯一;停用用户仍占用这些值 |
| 三方 ID | 在当前未删除用户中唯一;同步或 SSO 可以重新使用删除历史中的三方 ID,但会创建新的用户记录和 QID |
批量新增或更新
单次 Excel 文件最多包含 1000 行用户数据。请下载页面提供的模板;数据较多时分批处理,保留每批的结果文件。
导入新增
- 确认用户同步已关闭,点击【导入新增】,下载并填写模板。
- 上传文件并检查预检结果。若发现错误,本次不会导入任何用户;下载结果文件,按行修正后重新上传。
- 预检通过后核对待新增内容,确认导入,再查看完成结果。上传文件不等于新增完成。
导入更新
- 点击【导入更新】,按页面选择范围并导出用于更新的文件。
- 保留 QID,修改需要更新的字段。不能用姓名、工号或三方 ID 替代 QID。
- 更新所属部门时,填写需要保留的完整部门集合,避免遗漏原有部门。
- 上传文件并点击【生成预览】,核对合法行、错误行和错误原因。点击【确认应用】后可以更新合法行,预检错误行保持原值。
- 检查完成或部分失败的结果,下载结果文件;针对失败行修正后再处理,避免重复改动已成功的行。
批量修改所属部门
- 在用户列表勾选目标成员,在批量操作中选择「修改部门」,点击【执行批量操作】。
- 单次最多选择 100 名成员;选择 1–200 个需要保留的部门。
- 核对成员和部门,再确认修改。所选部门将替换这些成员的全部原有部门,未选中的旧部门不会保留。
- 返回列表或编辑页检查成员的完整部门集合。
邀请成员加入
- 确认用户同步已关闭,选择目标部门并点击【邀请用户】。
- 在邀请窗口选择默认加入部门,开启部门邀请并确认,复制邀请链接或下载二维码,交给需要加入的成员。窗口显示默认有效期;成员仍需使用可信域名内的身份邮箱完成验证。
- 在「邀请记录」中搜索部门或发起人,核对邀请是否过期;点击【查看明细】查看申请结果。
- 成员提交申请后,进入「邀请审批」,先核对申请人和邀请来源,再选择审批动作。
| 动作 | 结果 |
|---|---|
| 【同意并授权】 | 同意成员加入并授予席位,需有可用席位 |
| 【仅同意】 | 同意加入;后续需要另行授予席位 |
| 【拒绝】 | 拒绝这次加入申请,按窗口要求填写原因 |
审批已提交但账号仍在同步
邀请审批或邀请记录详情显示“审批已提交,账号同步中”时,审批决定已经保存,账号同步尚未完成。先刷新核对申请记录与用户状态,避免把该提示当作未提交而重复审批。
批量审批应分别查看“已完成”“待同步”“未提交失败”的数量。已完成的无需重复处理,待同步的继续核对最终状态;未提交失败的先查看原因,修正后再处理。若提示需要人工处理,应按提示排查,而不是持续重复提交。
授予、回收与审批席位
在「组织架构」中找到成员,未授权成员点击【授权】,已授权成员点击【回收】。批量处理时先勾选目标成员,再使用出现的批量操作。回收席位会影响该成员使用企业服务,操作前确认对象。
在「席位审批」开启「允许申请席位」后,未获得席位的成员可以从登录后的提示发起申请。管理员核对申请原因、账号状态和剩余席位后,点击【同意】或【拒绝】。已处理的申请可以通过状态页签查阅。
席位审批显示“已同意,席位同步中”时,同意决定已经提交,席位状态仍在同步。刷新申请记录和用户席位后确认结果;不要将其当作拒绝或未审批,也不要立即重复授权。
设置与重置用户密码
在用户列表打开成员编辑窗口,按当前密码状态使用【设置初始密码】【修改初始密码】或【重置密码】。先确认成员已填写账号,再输入符合页面规则的新密码和确认密码并提交。
如果出现“凭据结果待确认,请刷新用户状态后核对,避免重复修改密码。”,系统会关闭密码弹窗、清空本次输入,并暂停当前编辑窗口中的密码操作。此时不能认定密码未修改,也不要再次提交相同或不同密码。
先刷新核对该成员的最新状态,再重新打开编辑窗口。若仍无法确认结果,记录操作时间和成员标识,联系管理员排查,确认后再决定是否需要再次重置。
停用、删除和辅助识别
用户行的【更多操作】提供当前可用的账号管理动作。停用后不能登录;状态字段由当前同步源映射时,应在来源系统修改。
删除为逻辑删除:系统保留旧记录和历史,但回收用户直接持有的席位、凭据及会话;该用户随后不能继续登录,列表中也不再显示。账号、邮箱、手机号和工号随删除释放,可由其他用户使用。
用户列表只展示未删除用户,没有已删除筛选和详情入口。开启用户同步时,用户删除由来源处理;手动删除前需先关闭同步。
删除后不会恢复原 QID 或原资料。同步或 SSO 再次收到与删除历史相同的三方 ID 时,系统会按本次来源资料创建新用户和新 QID,并按新用户规则处理默认席位;旧历史继续保留。若账号、邮箱、手机号或工号已被其他在用用户占用,本条同步会失败,需要先修改来源数据或映射,再重新同步。SSO 是否能重新创建用户取决于该认证源的“自动创建用户”开关:关闭时登录失败,开启且资料无冲突时创建新用户和新 QID。详见用户同步和身份认证。
设置辅助识别信息
在「高级设置」选择辅助识别信息并保存,即可调整姓名旁显示的识别字段。这项设置用于管理员辨认用户,不改变登录方式。
手机号和工号在保存时由系统检查唯一性。若历史数据中已有重复值:
- 先核对 QID,确认每条记录对应的用户。
- 在普通维护页面或对应同步源中修正资料。