配置企业微信 SSO(单点登录)后,成员可以使用企业微信身份进入千问办公-旗舰版。需要使用企业微信自建应用的企业 ID、Agent ID 和 Secret,并把千问办公提供的回调信息登记到同一个应用。
配置企业微信 SSO(单点登录)后,成员可以使用企业微信身份进入千问办公-旗舰版。需要使用企业微信自建应用的企业 ID、Agent ID 和 Secret,并把千问办公提供的回调信息登记到同一个应用。
请确认自己能管理目标企业及其自建应用,并准备以下信息:
⚠️ 注意: Corp ID、Agent ID 和 Secret 必须来自同一个企业及同一个自建应用。不要把「通讯录同步」等其他管理工具的 Secret 填到这里。
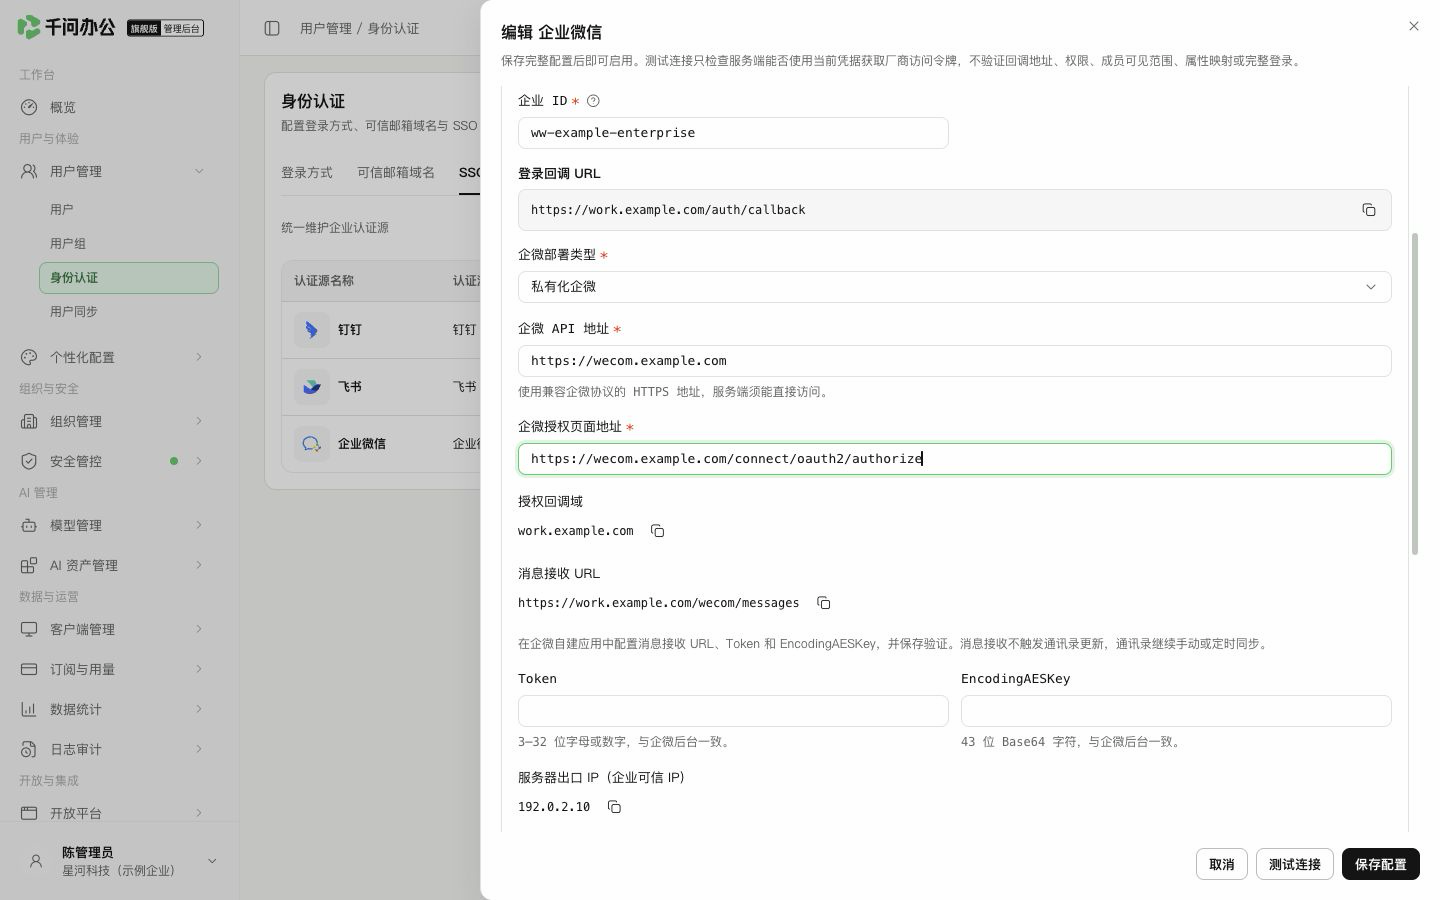 图 1:企业 ID 与应用凭证分别填写;三项信息必须来自同一个企业及同一个自建应用。
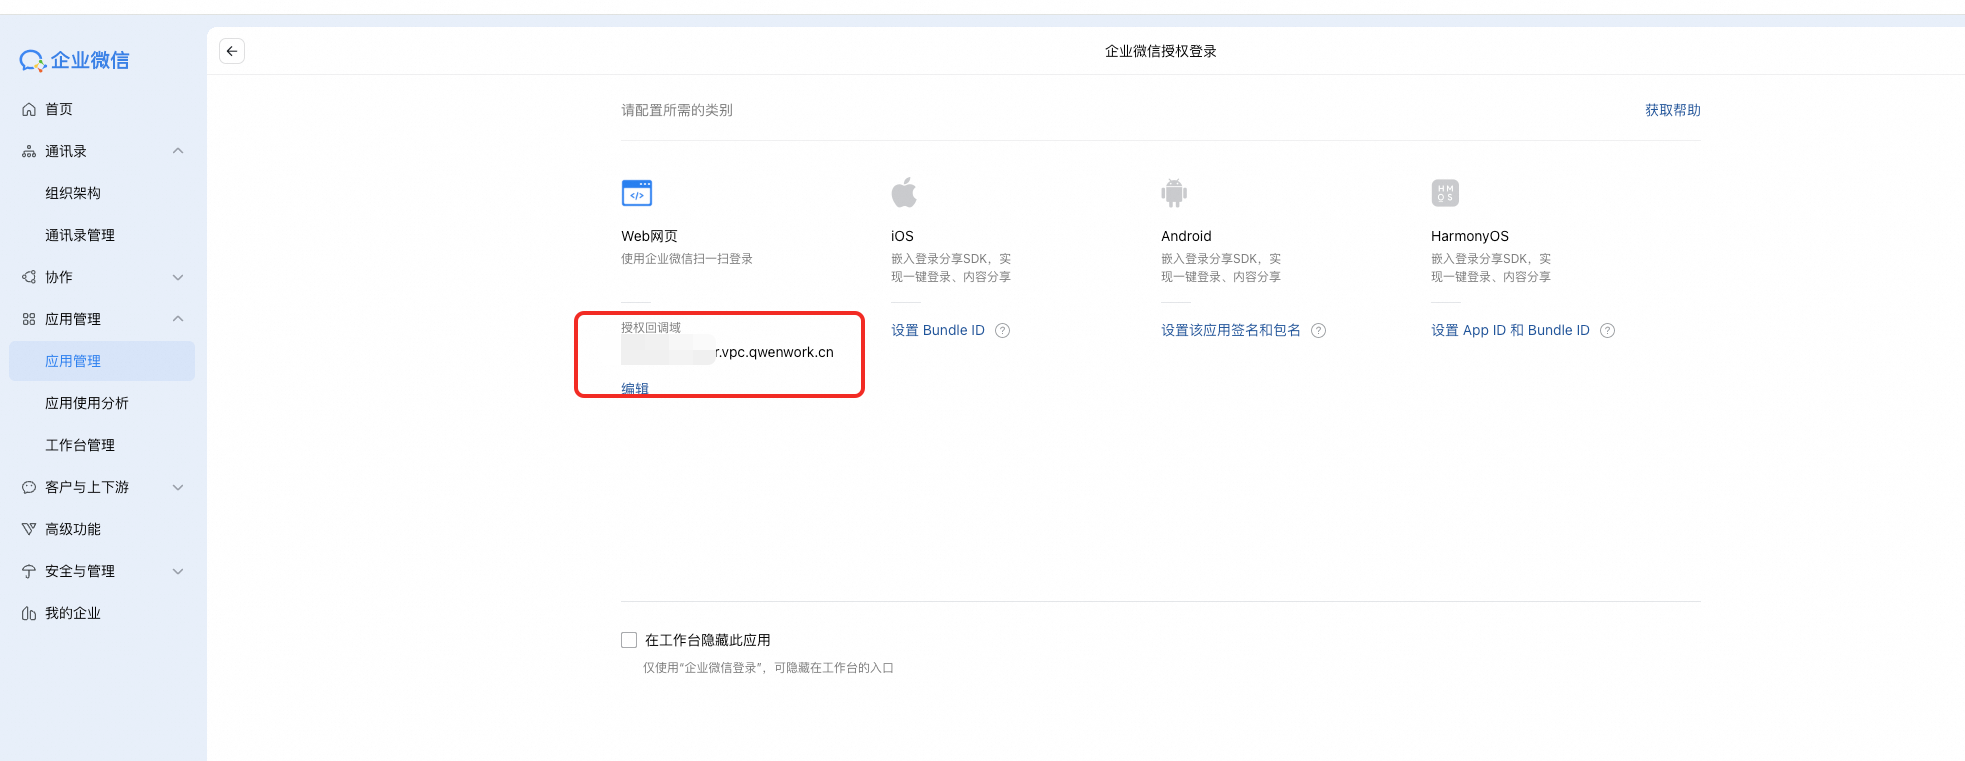 图 2:在企业微信的网页授权配置中填写回调域名;使用上方 web网页授权输入框。
ℹ️ 说明: 千问办公首页、完整回调 URL、回调域名和企业可信 IP 是不同信息。
在千问办公认证源配置中复制消息接收 URL,再填入企业微信自建应用的接收消息配置。
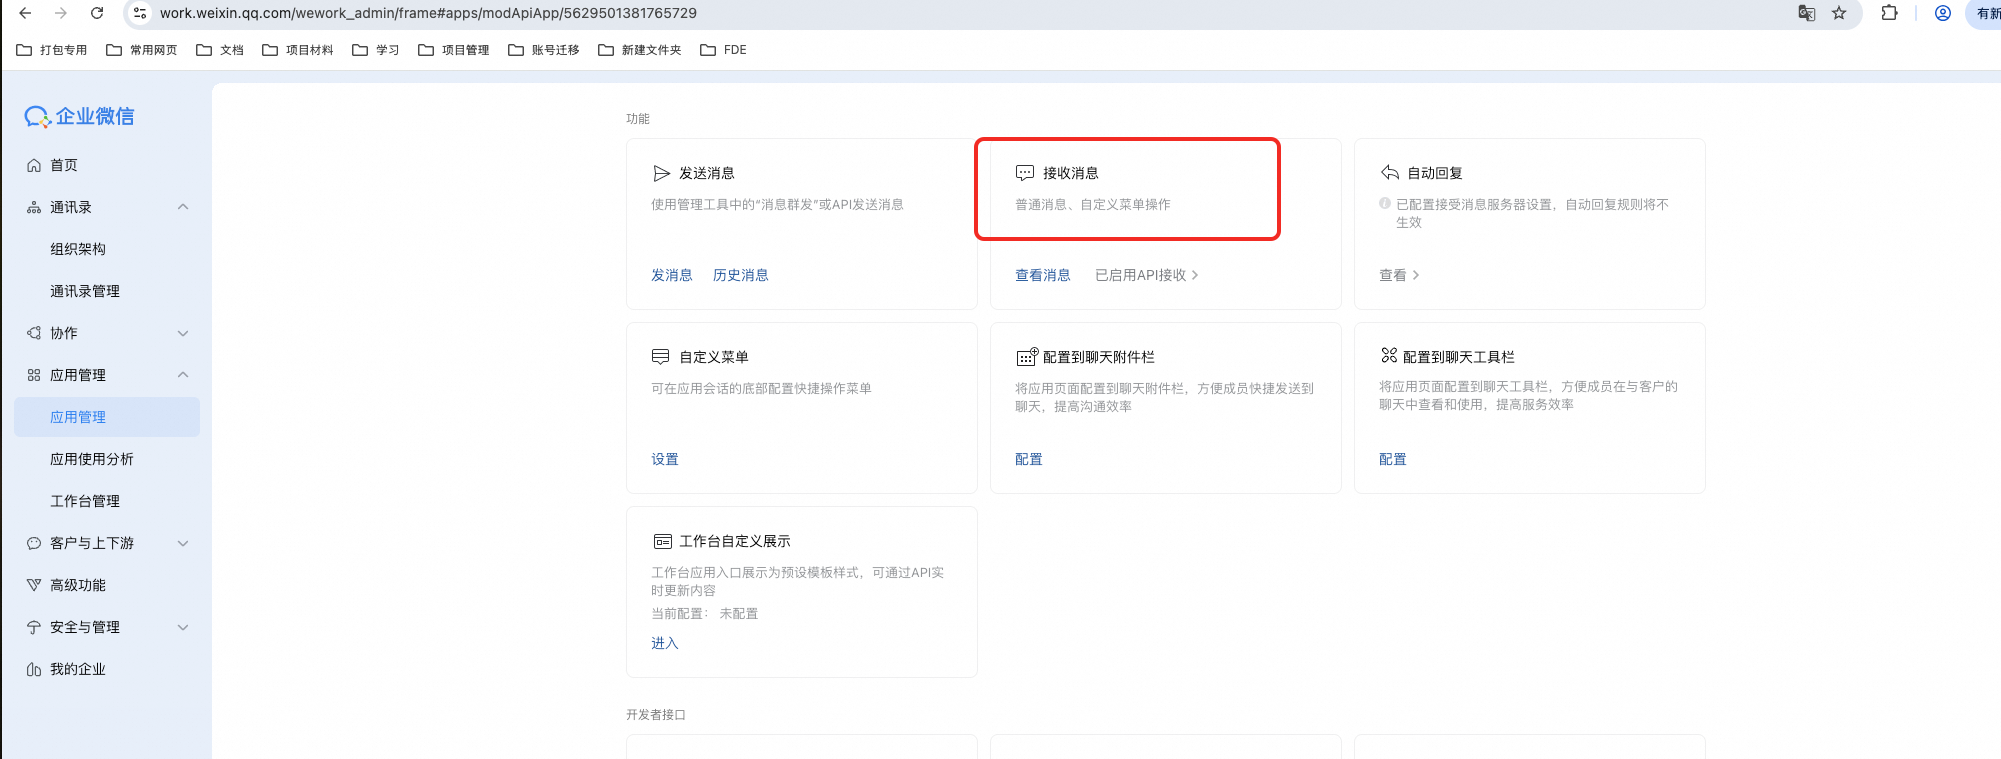 企业微信管理后台:接收消息入口。
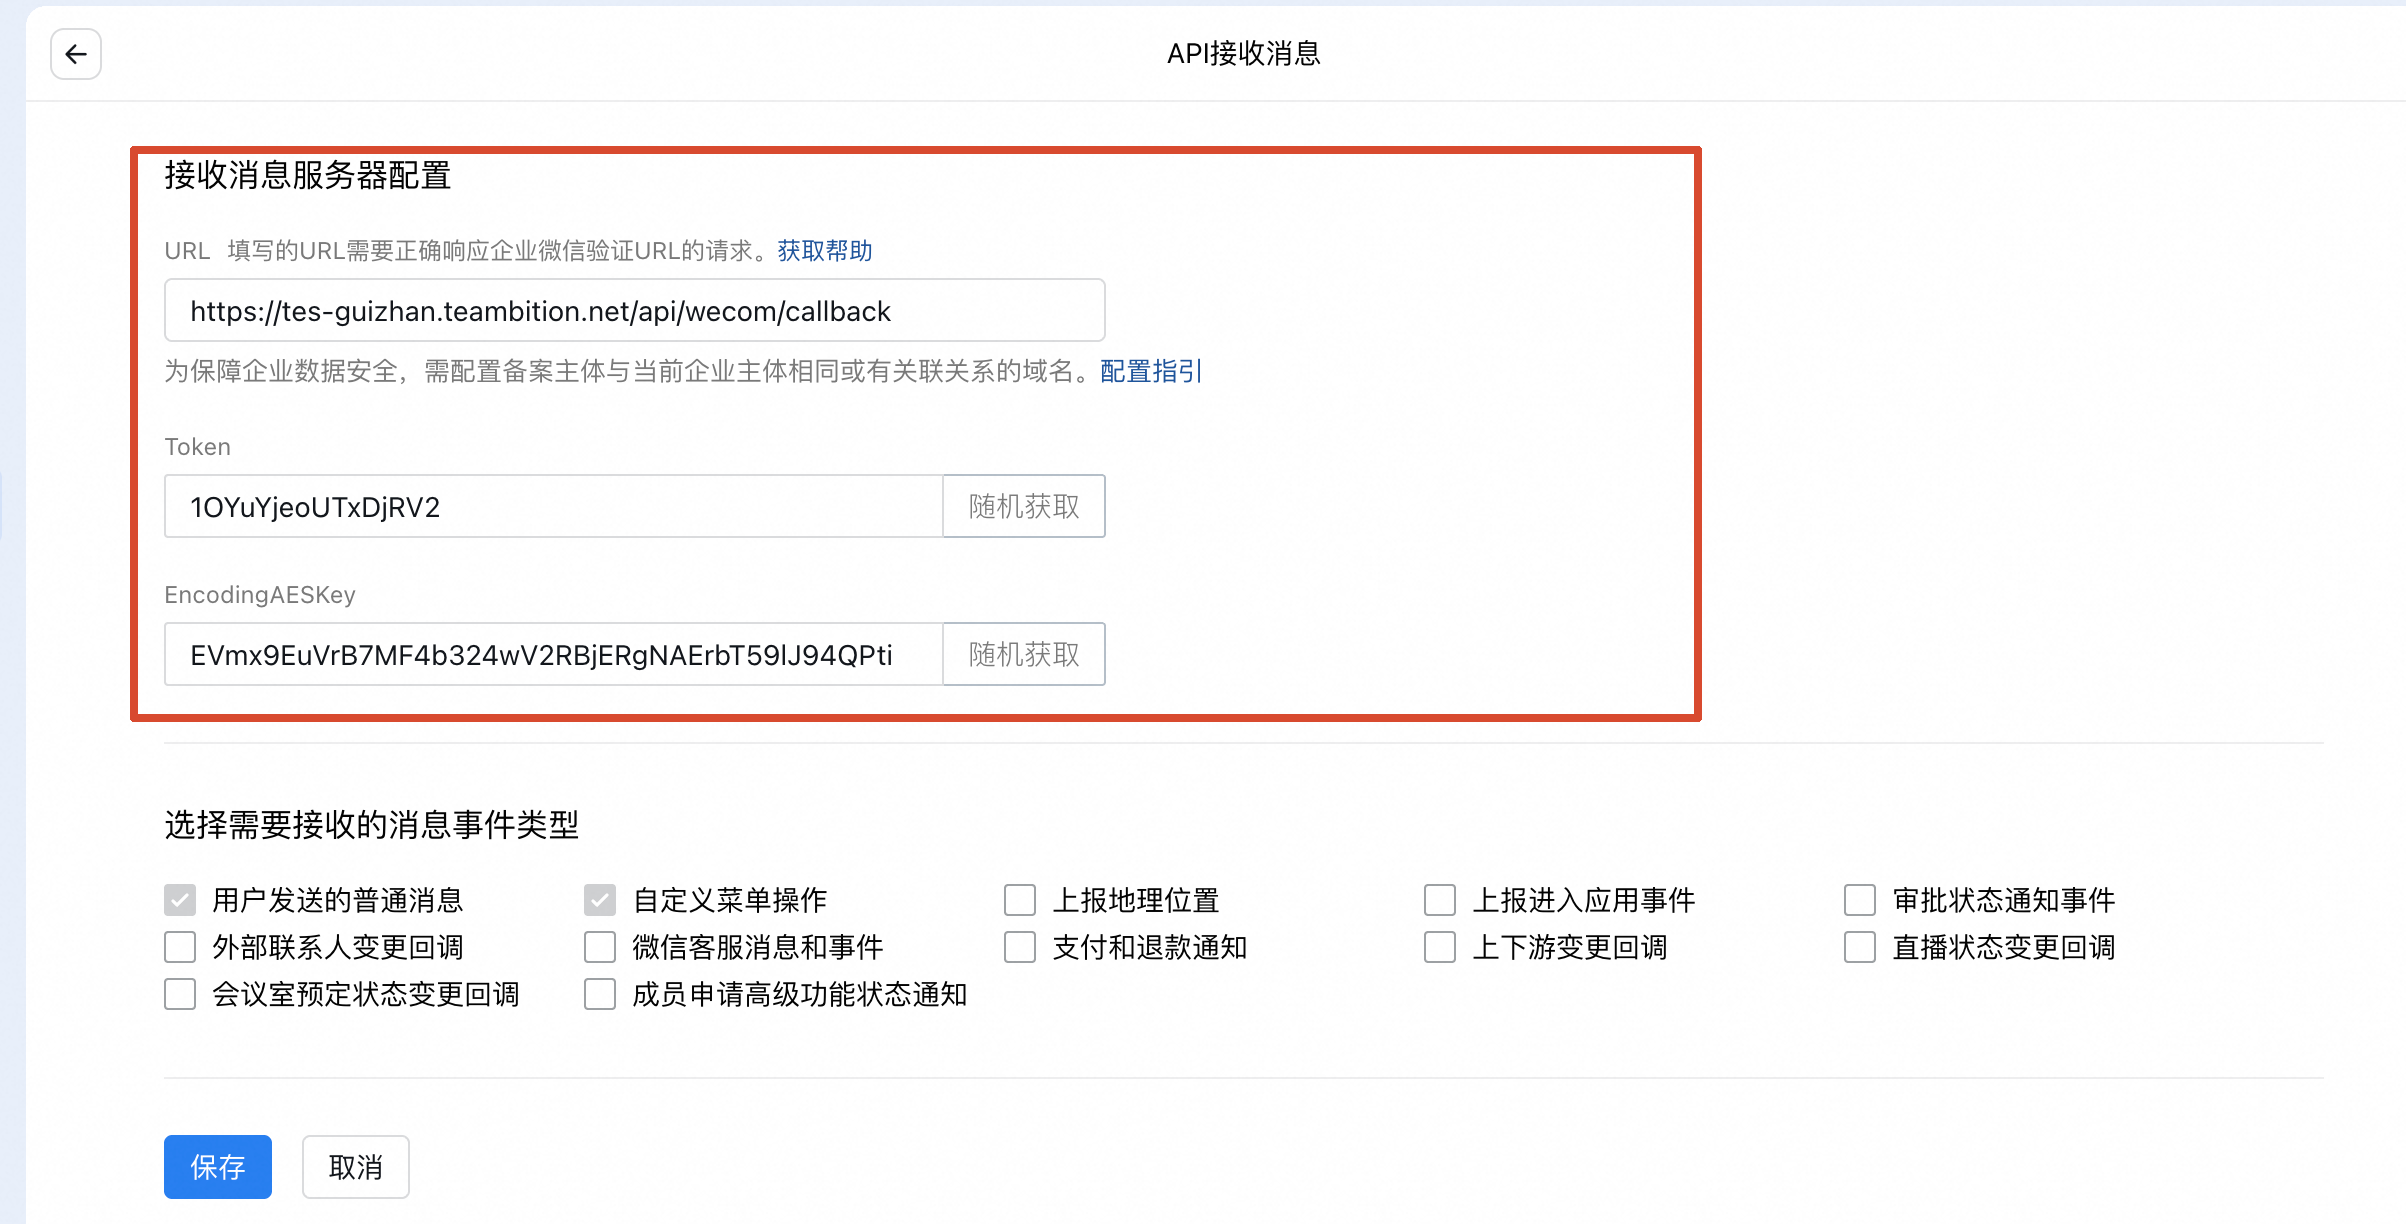 图 3:在企业微信的接收消息配置中填写消息接收URL,获取Token、EncodingAESKey
在企业微信生成 Token 和 EncodingAESKey,填写到千问办公认证源配置页并保存,再返回企业微信保存消息接收配置。
⚠️ 注意: 先保存千问办公侧的 Token 和 EncodingAESKey,再保存企业微信侧的消息接收配置,否则企业微信验证回调地址时可能失败。
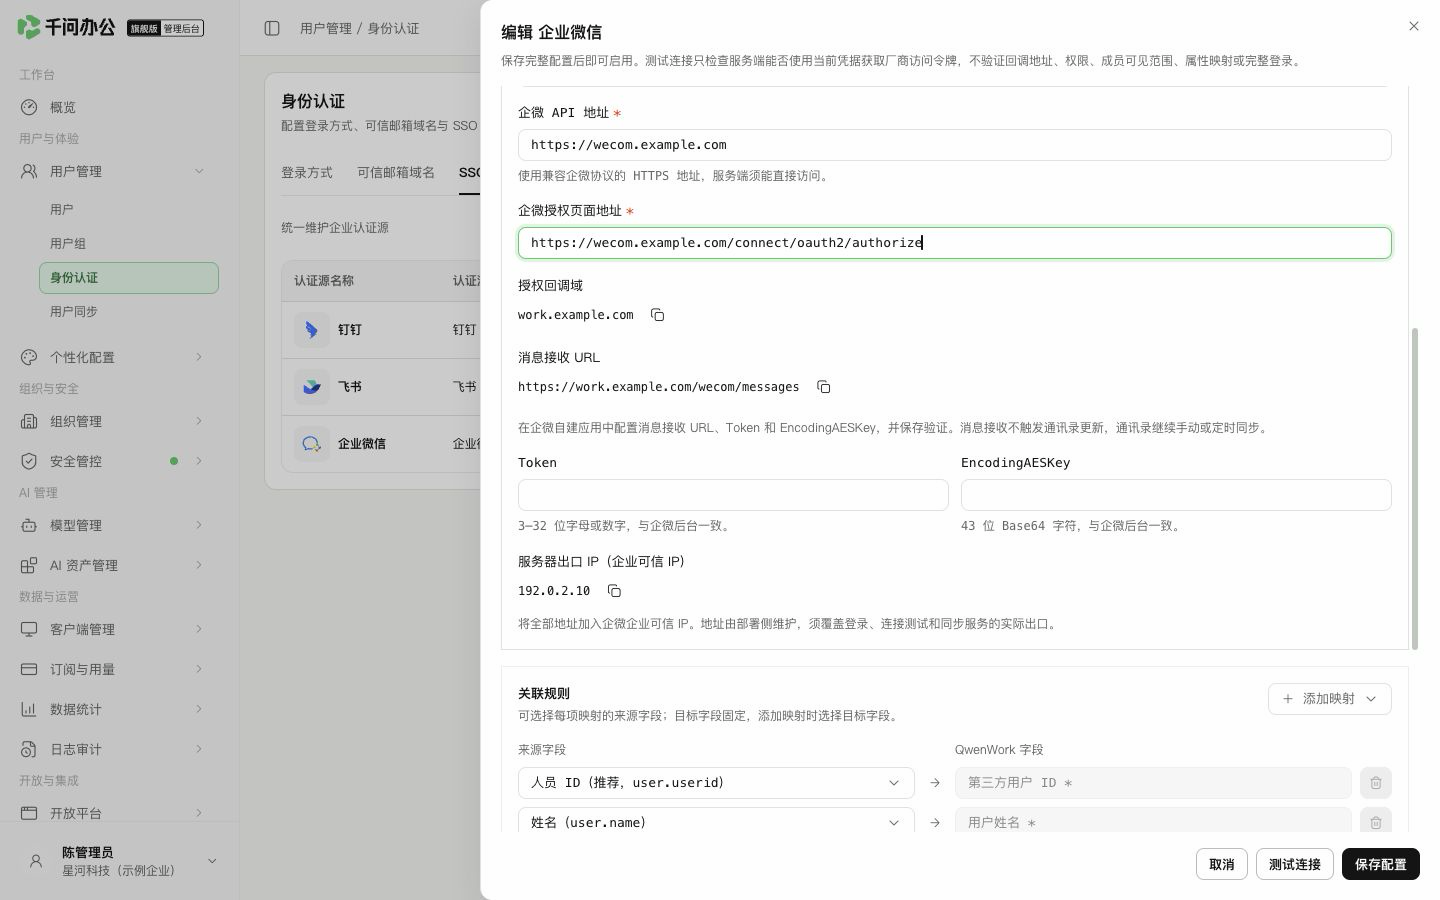 管理后台:填写 Token 和 EncodingAESKey。
在同一个自建应用的「企业可信 IP」中,保留已有合法配置,添加业务系统调用企业微信时的真实公网出口 IP(从认证源页面复制出口公网 IP)。
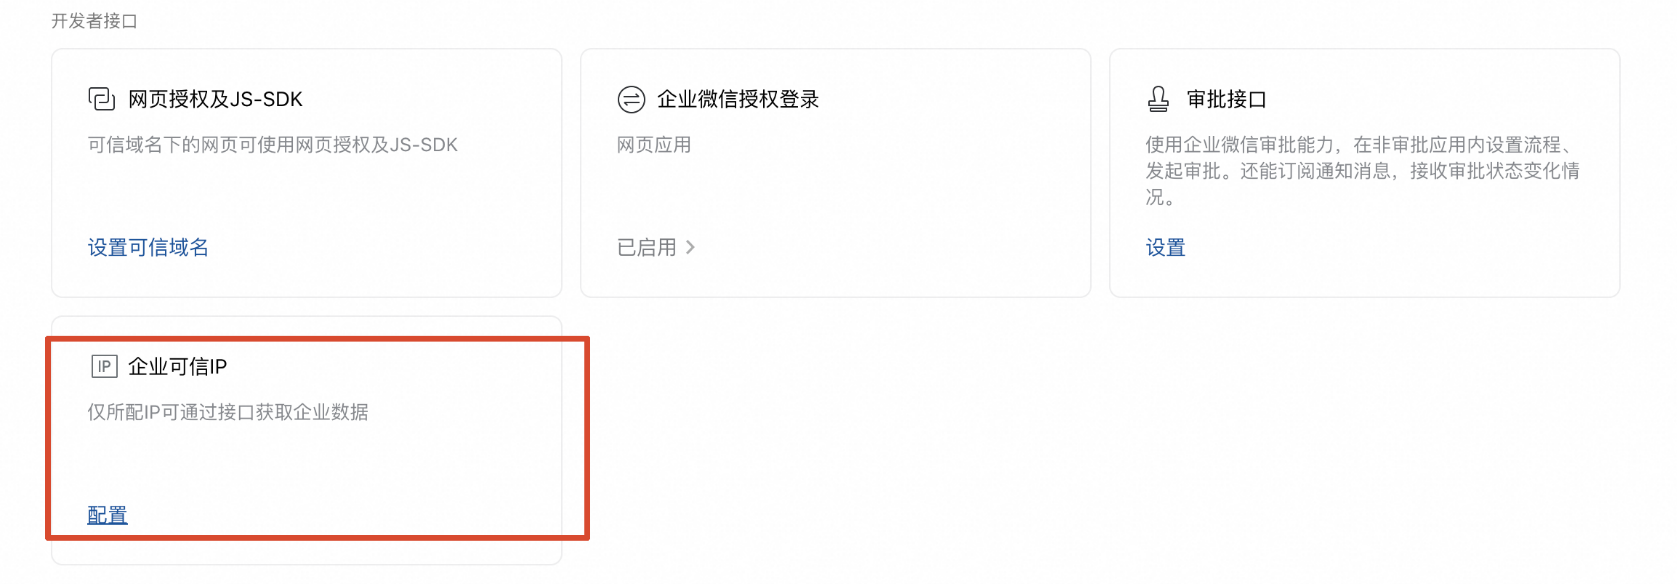 企业微信管理后台:企业可信 IP 入口。
新建企业微信认证源时,默认映射第三方用户 ID、用户姓名和邮箱。若应用不能取得邮箱,可添加「账号」映射并使用 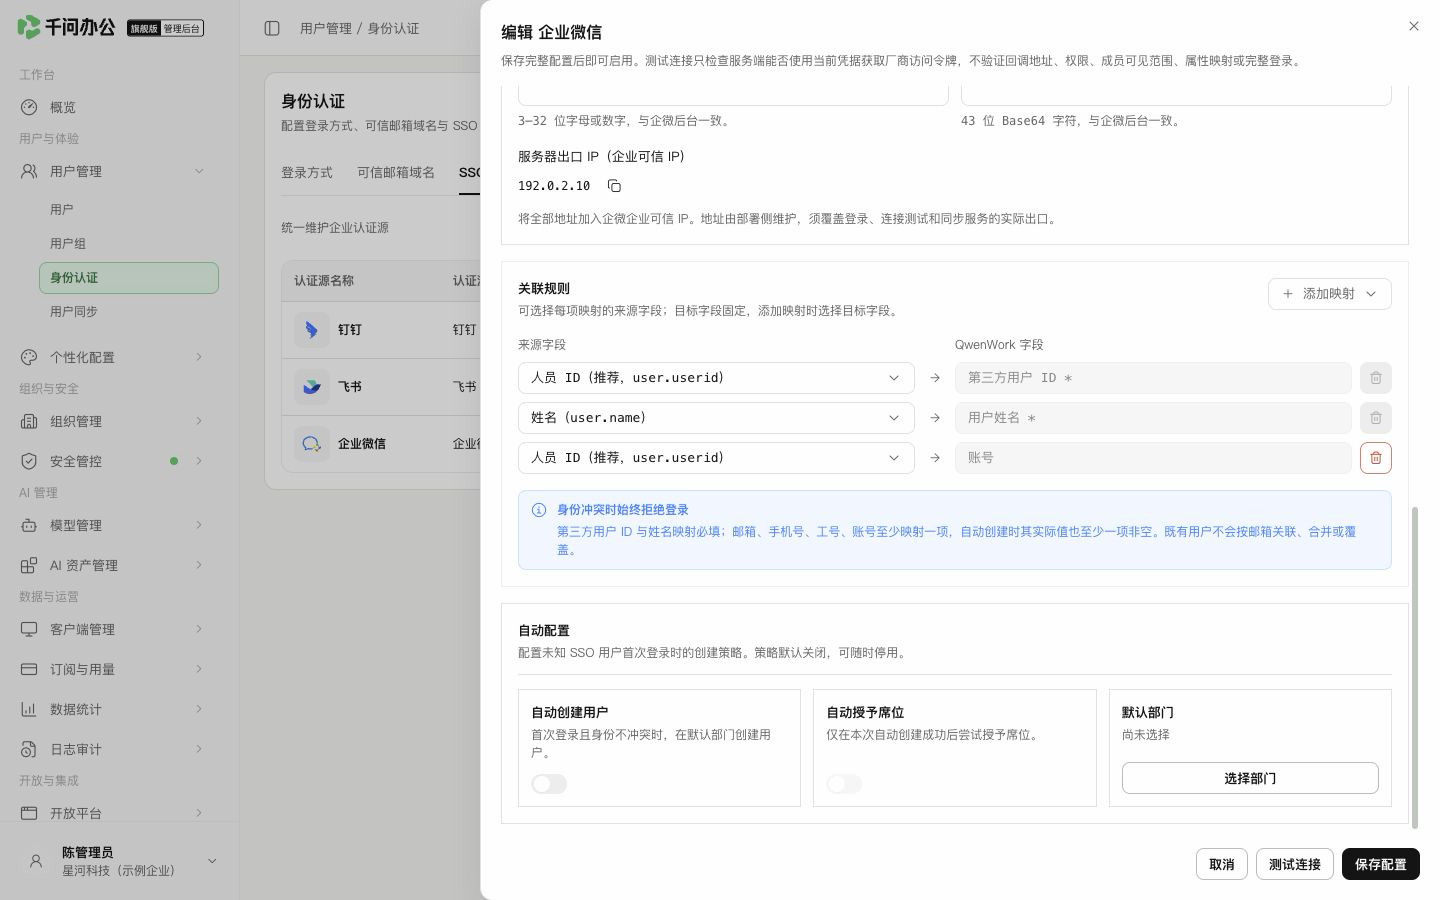 图 4:在千问办公中配置关联规则。
SSO 只通过三方 ID 查找未删除用户。三方 ID 只有已删除记录时,系统不会恢复旧 QID:自动创建关闭时登录失败;开启且本次返回的账号、邮箱、手机号和工号没有冲突时,系统按当前资料、默认部门和席位策略创建新用户和新 QID。旧角色、密码、席位和部门不会继承,旧历史仍保留。完整规则见身份认证。
开始前准备
请确认自己能管理目标企业及其自建应用,并准备以下信息:
| 准备项 | 从哪里取得 | 用途 |
|---|---|---|
| 企业 ID(Corp ID) | 企业微信「我的企业」 | 标识当前企业 |
| Agent ID | 自建应用详情 | 标识当前应用 |
| Secret | 自建应用的详情页 | 千问办公访问企业微信登录接口 |
| 应用可见范围 | 自建应用详情 | 决定哪些成员可以使用应用 |
| 授权回调域 | 千问办公认证源配置页 | 企业微信认证后返回千问办公 |
| 企业可信 IP | 企业微信按应用要求配置 | 放行千问办公服务访问接口的出口 IP(从认证源页面复制出口公网 IP) |
在企业微信准备自建应用
- 登录企业微信管理后台,进入「我的企业」,记录 企业 ID(Corp ID)。
- 进入
应用管理 → 自建,创建或打开用于千问办公登录的应用。 - 在应用详情记录 AgentId,通过页面提供的安全流程取得该应用的 Secret。
- 把实际需要登录千问办公的成员加入应用可见范围。不要只保留应用创建者,否则其他成员无法完成登录。
- 设置「企业可信 IP」,准备千问办公服务的实际出口 IP。不要填写管理员电脑的本地 IP(从认证源页面复制出口公网 IP)。
在千问办公填写认证源
- 进入
用户与体验 → 用户管理 → 身份认证 → SSO 登录。 - 找到「企业微信」,点击【配置】;已经配置时点击【编辑】。
- 选择「标准版企微」或「私有化企微」,填写同一应用的 Agent ID、Secret 和所属企业的 企业 ID(Corp ID)。私有化部署还需填写企业提供的 「企微 API 地址」与「企微授权页面地址」,分别用于服务端访问和成员登录授权。
- 从当前页面复制授权回调域、消息接收 URL 和出口公网 IP;这三项分别用于网页授权、消息服务器验证和企业可信 IP,不可互换。
在企业微信填写回调域名
- 回到同一个企业微信自建应用,找到「企业微信授权登录」的设置入口。
- 打开网页授权功能的回调域名 设置,填写千问办公认证源页面的授权回调域。
配置接收消息服务器 URL
在千问办公认证源配置中复制消息接收 URL,再填入企业微信自建应用的接收消息配置。
在企业微信填写可信 IP
在同一个自建应用的「企业可信 IP」中,保留已有合法配置,添加业务系统调用企业微信时的真实公网出口 IP(从认证源页面复制出口公网 IP)。
- 多副本、NAT 或代理场景需覆盖实际所有出口,并在出口变更时同步更新。
核对身份关联规则
新建企业微信认证源时,默认映射第三方用户 ID、用户姓名和邮箱。若应用不能取得邮箱,可添加「账号」映射并使用 user.userid,如下图示例。
| 千问办公字段 | 默认来源 | 说明 |
|---|---|---|
| 第三方用户 ID | user.userid | 企业内成员 ID;与企业微信用户同步保持一致 |
| 用户姓名 | user.name | 必填 |
| 邮箱 | user.biz_mail | 默认可选映射;以应用实际返回为准 |
| 账号 | user.userid | 按需添加,建议用于缺少邮箱或手机号的成员 |
- 保留「第三方用户 ID」和「用户姓名」两项必填映射。
- 邮箱、手机号、工号、账号中至少映射一项。自动创建用户时,成员实际返回的数据中也必须至少有一项非空。邮箱、手机号可能受应用授权限制,建议将账号映射为
user.userid。 - 如果企业微信用户同步也在使用,让登录侧
user.userid与同步侧userid对应同一个成员。
决定是否自动创建用户
- 企业已经通过用户同步或导入创建成员时,保持「自动创建用户」关闭。
- 允许成员首次登录时创建账号,开启「自动创建用户」,并选择「默认加入部门」。
- 只有开启自动创建后,才能同时开启「自动授予席位」。
保存、启用并验证登录
- 点击【保存配置】。配置完整后即可回到列表启用认证源。
- 如需排查凭证是否可用,可以点击【测试连接】。该操作只检查服务端能否取得企业微信访问令牌,不检查回调域名、可信 IP、应用可见范围、字段值或完整登录,因此不是启用前置条件。
- 在认证源列表中打开企业微信的「启用状态」。同一企业一次只能启用一个 SSO 认证源。
- 切换到「登录方式」,开启「SSO 登录」。
- 请一名普通成员从企业登录入口完成企业微信登录。确认能够返回千问办公,并核对企业、成员身份、部门和席位。
- 开启自动创建时,到【自动创建用户记录】确认只创建了一条正确记录。
常见问题
| 现象 | 处理方法 |
|---|---|
| 提示 IP 不在白名单 | 检查企业可信 IP 是否包含千问办公服务的实际出口 IP |
| 应用管理员能登录,普通成员不能 | 检查自建应用可见范围以及成员所属企业 |
| 登录后提示找不到用户 | 核对 user.userid 与千问办公用户的第三方 ID;确认用户已存在或已开启自动创建 |
| 邮箱或手机号为空 | 检查应用对敏感资料的读取资格和实际接口返回;【测试连接】成功不能证明字段可读 |