用户日志记录成员在客户端的关键操作,用于排查登录、授权和使用过程中的问题。VPC 日志保留 90 天,K8S 日志保留 180 天。
用户日志记录成员在客户端的关键操作,用于排查登录、授权和使用过程中的问题。VPC 日志保留 90 天,K8S 日志保留 180 天。
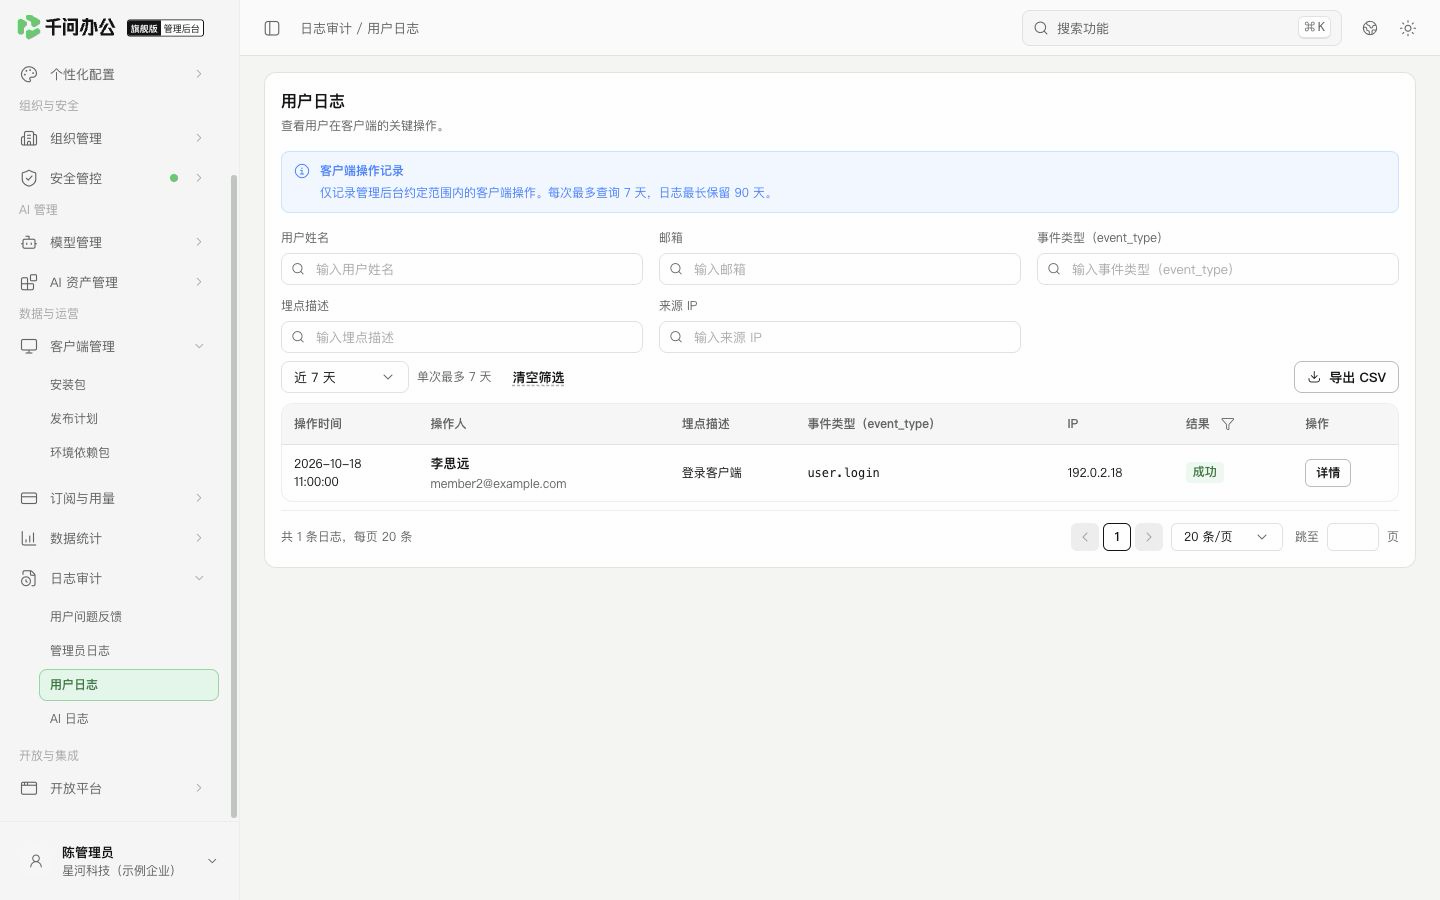 管理后台:按日期与用户查询客户端事件。
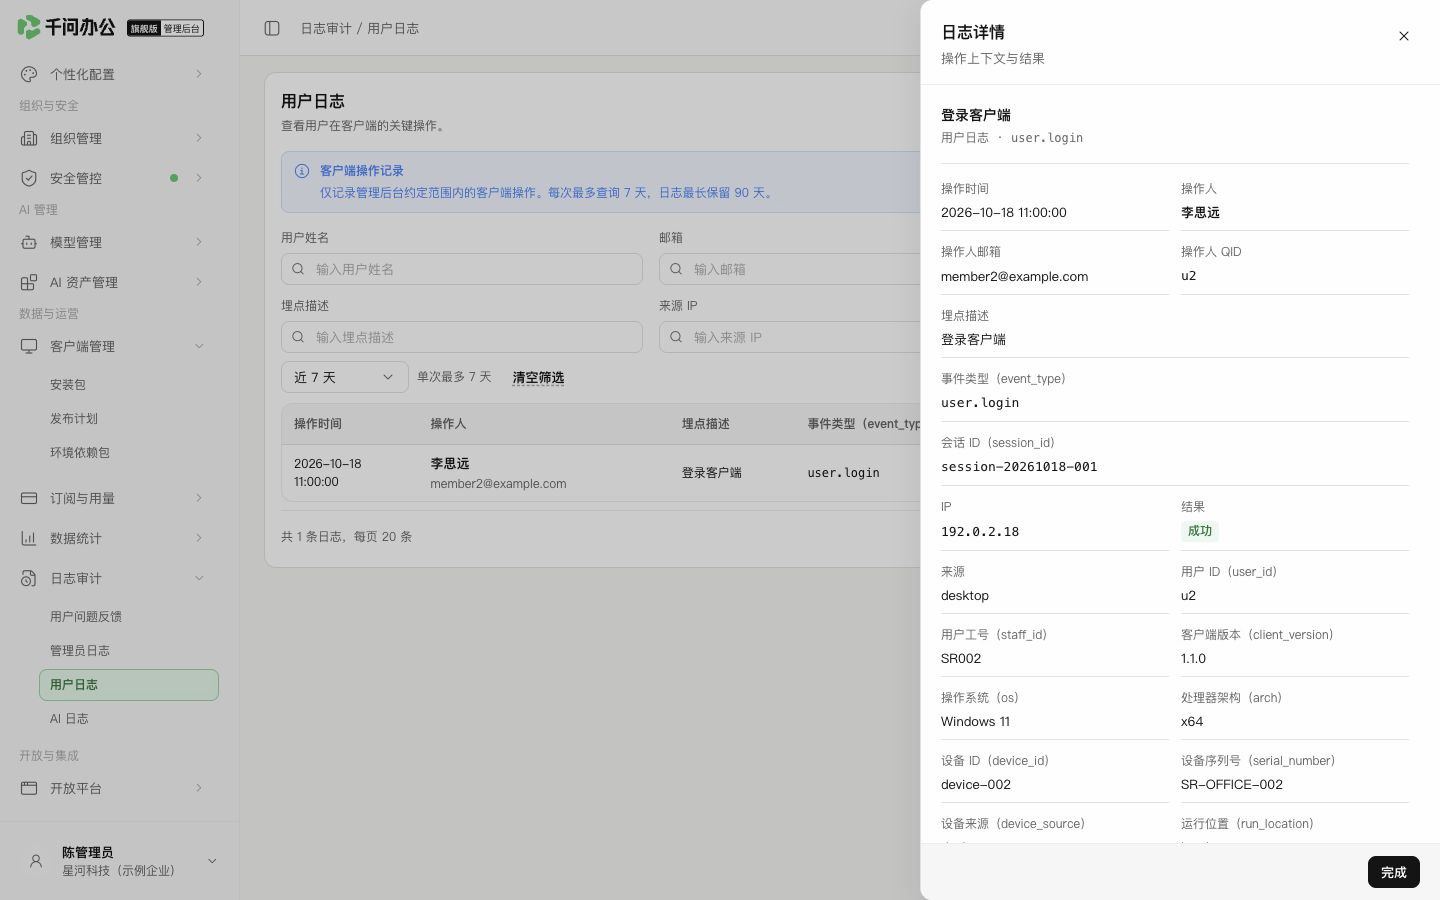 管理后台:核对事件标识、来源地址和结果。
详情中的事件类型(
请成员提供发生时间和使用的登录方式,先查相关认证事件,再看是否出现登录完成记录。身份平台授权成功与进入客户端工作区可能是不同阶段;符合首次创建密码条件的成员,还需要完成密码创建。
如果用户不能登录,结合用户状态与席位、身份认证和可信设备检查。日志提供发生过的事件,不自动解释所有策略原因。
设好筛选并让列表成功加载后点击【导出 CSV】;导出沿用这次成功查询的起止日期和筛选条件。抽查日期和用户是否正确。找不到记录时先清空条件,核对当前查询区间及部署的保留范围:VPC 90 天、K8S 180 天。需要查看任务内使用的技能或连接器时,转到 AI 日志。
查询成员的一次操作
- 进入
数据与运营 → 日志审计 → 用户日志。 - 设置开始与结束日期,覆盖成员反馈的发生时间。默认查询最近 7 个自然日;自定义范围最多覆盖 7 个自然日,且不能早于当前部署允许的最早日期或晚于今天。
- 输入成员姓名、邮箱、事件描述、
event_type或 IP。 - 检查结果列,点击【详情】查看事件信息;需要时按结果筛选失败记录。
阅读事件详情
详情中的事件类型(event_type)用于识别操作类型,会话 ID(session_id)用于关联同一会话内的事件。结合事件描述、时间、用户和结果判断,不要只按显示名称推断操作已完成。
详情还包括用户及工号标识、客户端版本、操作系统、架构、设备 ID、序列号、设备来源、运行位置、应用渠道、产品档位和部署形态;「扩展信息(extensions)」显示该事件另外记录的字段。旧记录或未采集的字段可能显示「未记录」,不能把空缺当作已知值。