适用角色:企业超级管理员
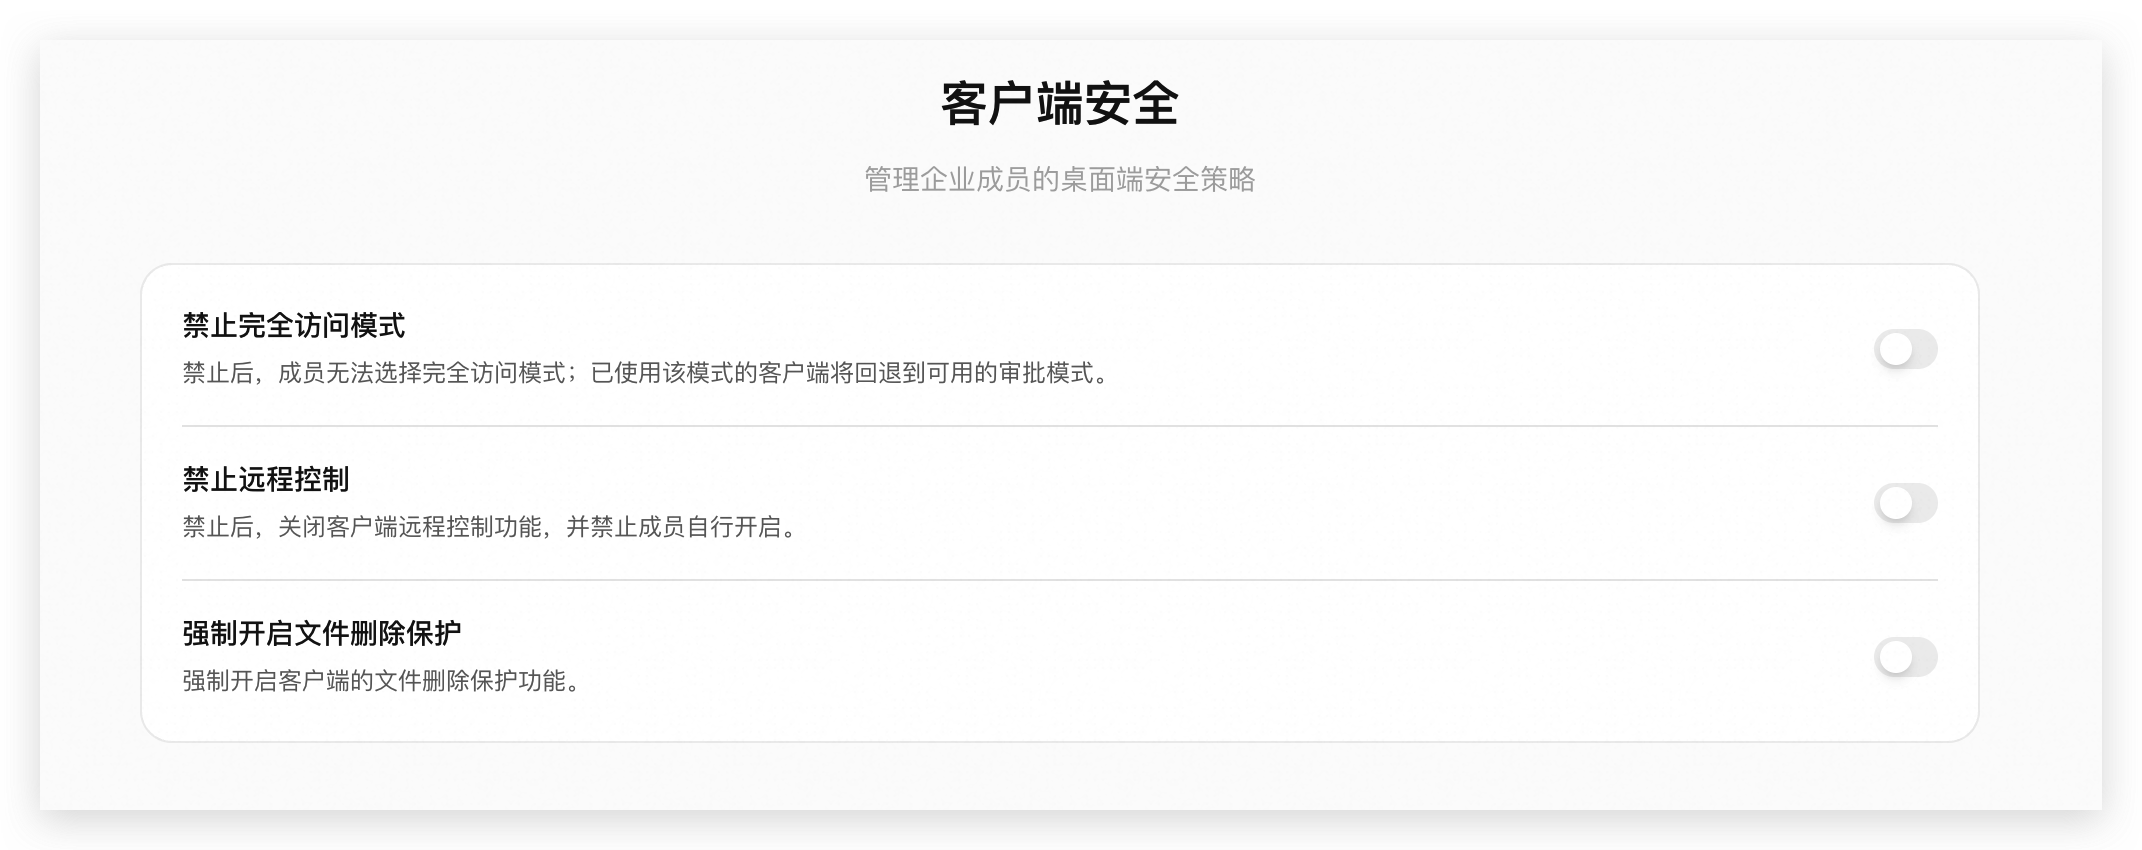
禁止完全访问模式
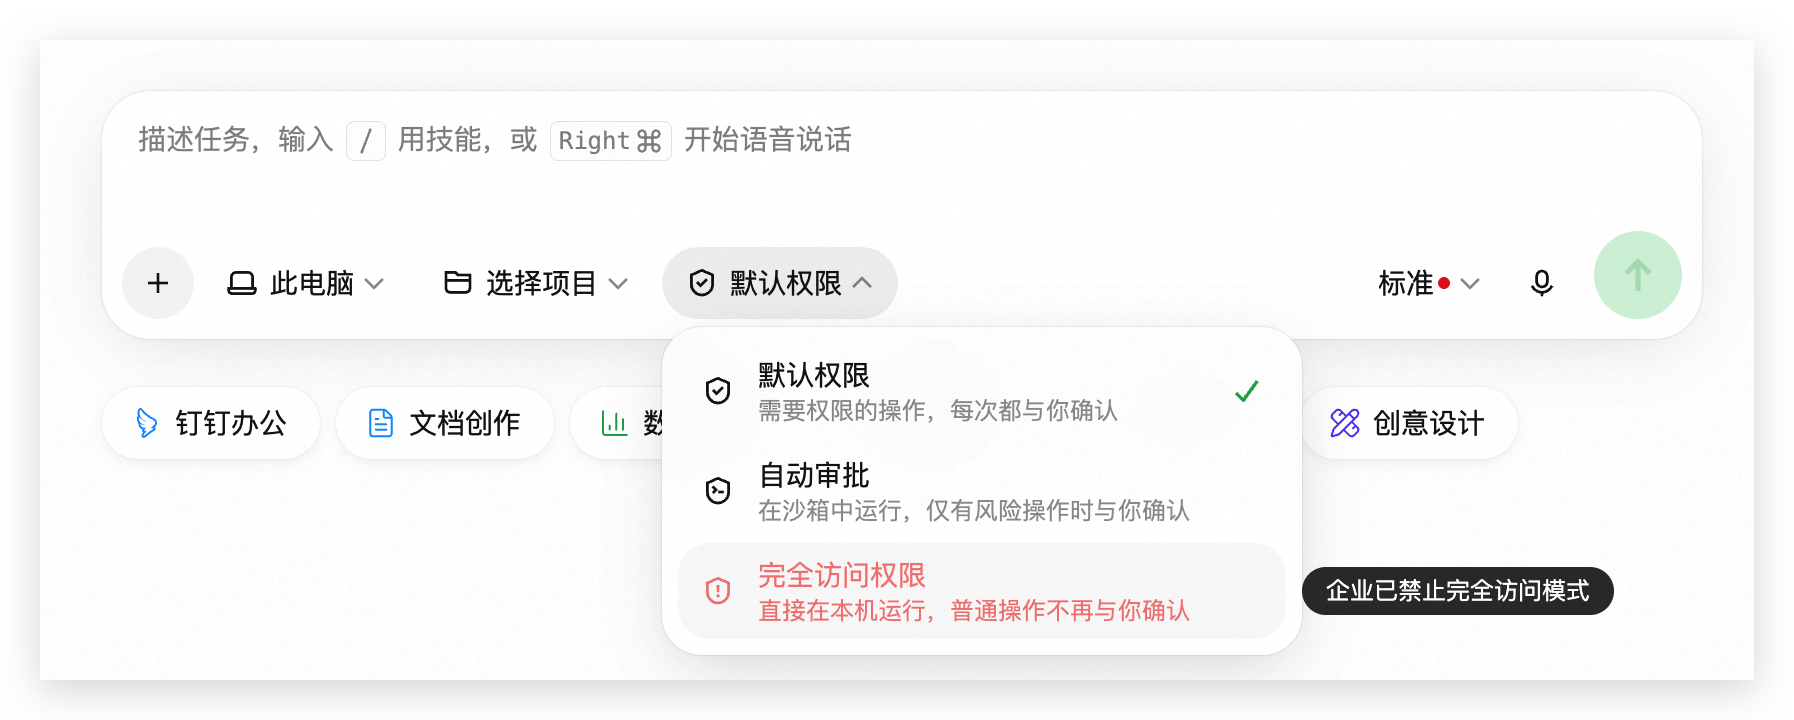
开启后,客户端无法选择完全访问模式;已使用该模式的客户端将回退到可用的审批模式。
客户端效果: 「完全访问权限」选项不可选,并提示「企业已禁止完全访问模式」。
禁止远程控制
开启后,禁止通过 APP 或网页远程控制本机千问办公,并禁止成员自行开启该功能。
客户端效果: 远程控制开关处于关闭状态且不可修改,并提示「企业已禁止远程控制」。
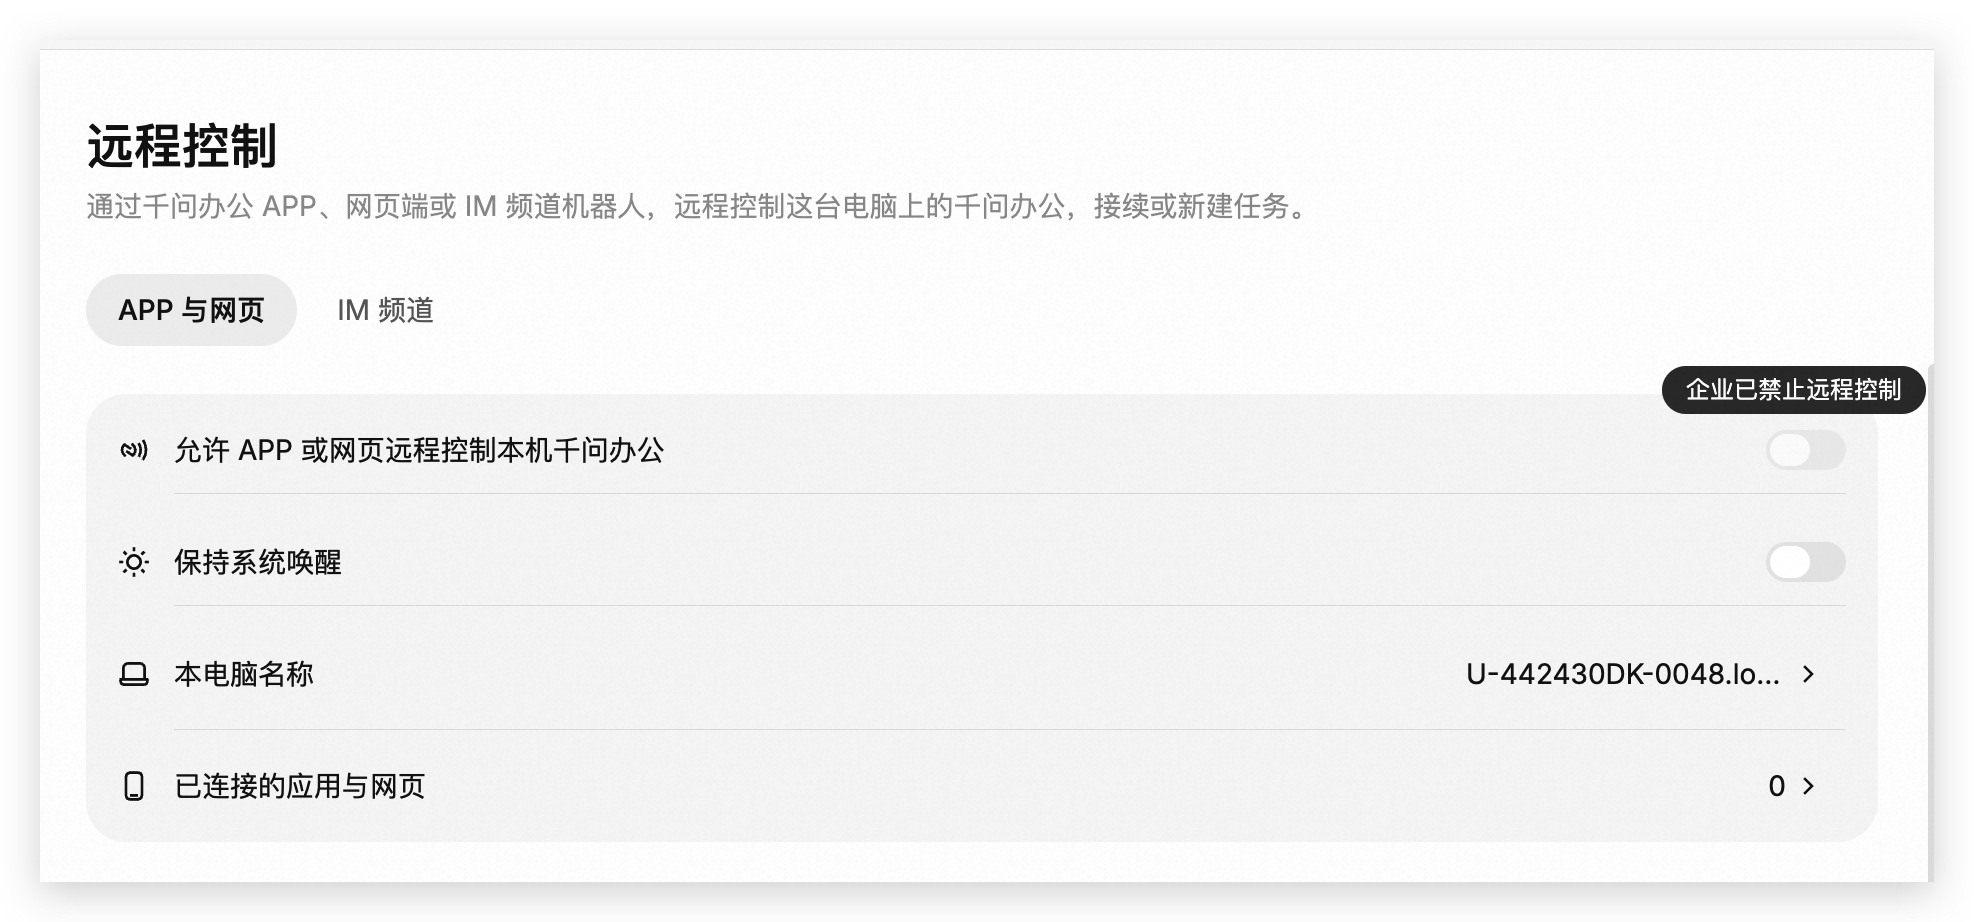
在企业设备上禁用远程控制(含个人账号)
如需在成员登录个人账号时也禁止远程控制,企业 IT 管理员可通过终端管理工具(如 EDR)下发本机策略文件。该策略独立于千问办公账号,对当前操作系统用户下的客户端生效;同一设备有多个操作系统用户时,需分别下发。
| 操作系统 | 策略文件路径 |
|---|---|
| macOS | ~/.qwenworkcn/policies/device-policy.json |
| Windows | %USERPROFILE%\.qwenworkcn\policies\device-policy.json |
~ 和 %USERPROFILE% 均指运行千问办公的操作系统用户主目录。目录不存在时,由 IT 管理员创建。文件内容如下:
disable 改为 false 可主动解除本机限制,之后仍按企业策略和成员原有设置决定是否启用远程控制。
强制开启文件删除保护
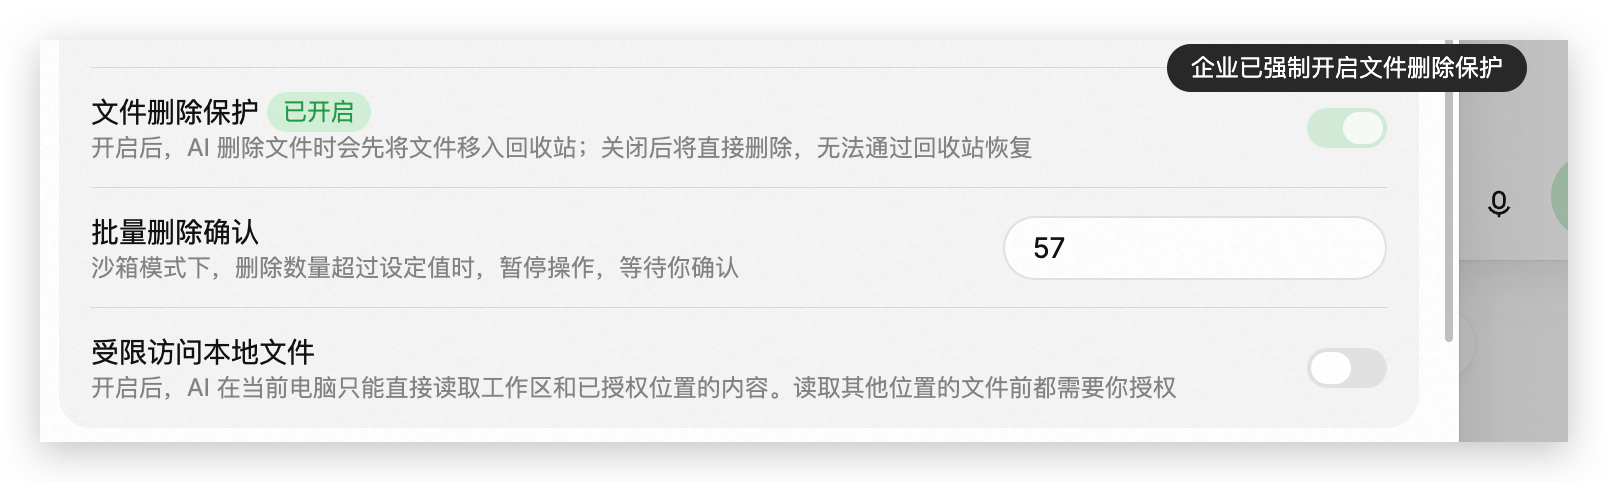
开启后,客户端的文件删除保护保持开启,成员无法关闭。受该功能保护的 Agent 本地文件删除操作会将文件移入系统回收站。
客户端效果: 「文件删除保护」显示为已开启,开关不可修改,并提示「企业已强制开启文件删除保护」。