安全中心

打开安全管控 → 安全中心,可以为桌面端设置安全沙箱、命令和文件规则、敏感信息保护及删除预警。例如,先给研发部门启用一组删除保护规则,验证后再扩大范围。网页端不接收这里的策略。

先确定哪一组策略会生效

客户端按优先级从小到大,选择第一组已启用且包含该成员的策略,使用这组的完整配置。不同组的规则不会叠加。例如,研发组优先级为 10、全员组为 100,两组都启用时,研发成员只使用研发组。没有匹配项时,客户端使用自身设置。
安全中心
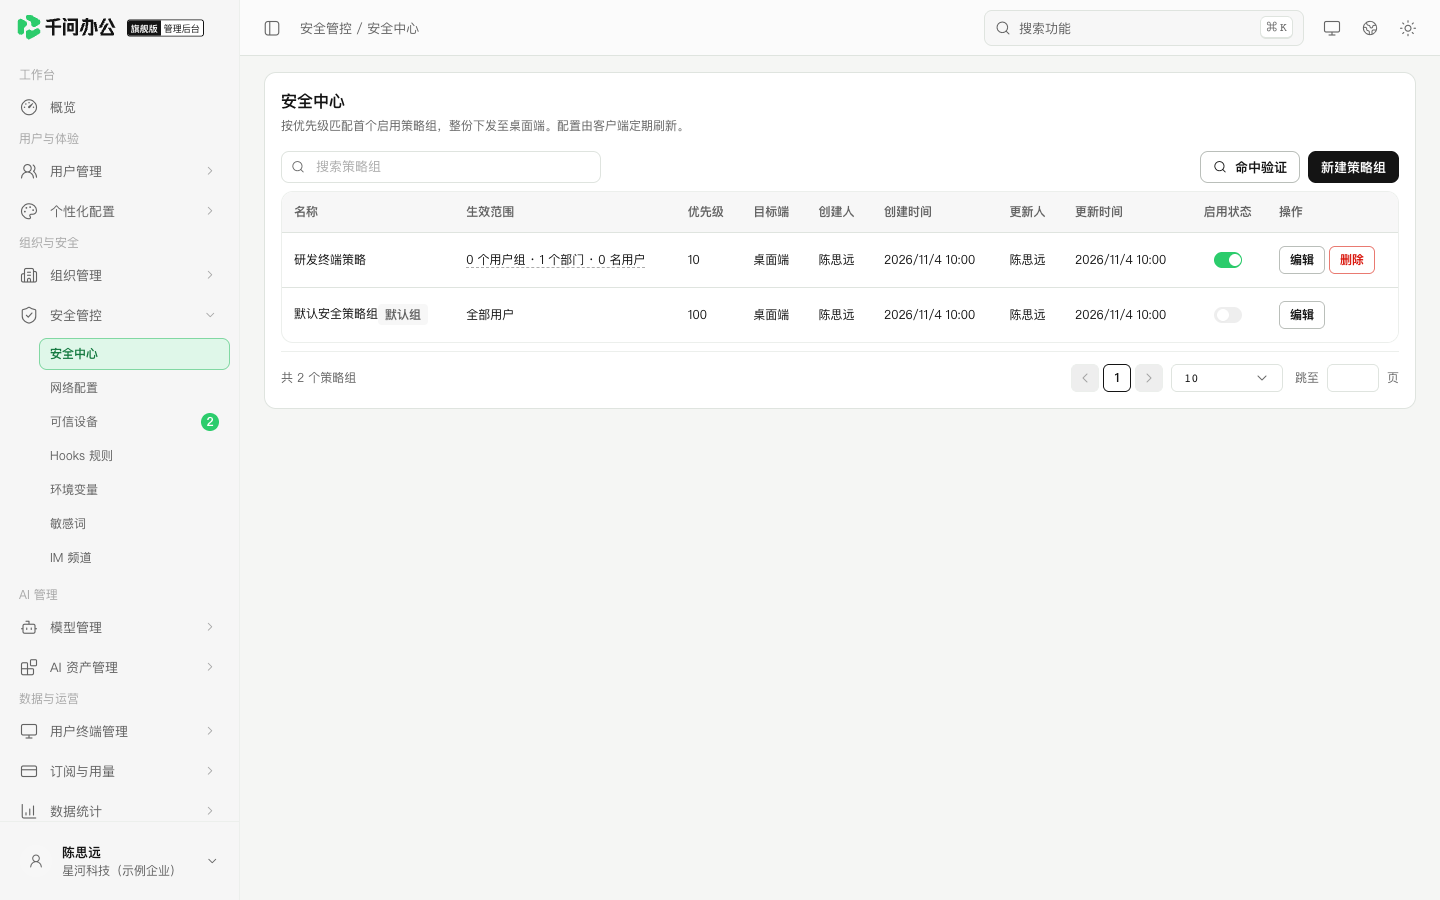
在列表中比较生效范围、优先级和启用状态。 有读取权限的管理员可以查看管理范围内的策略;修改、启停或删除策略还需要管理权限和覆盖全企业的管理范围。命中验证只允许查询自己有权查看的成员。

创建并启用策略组

  1. 点击新建策略组,填写名称和优先级。优先级是 1 至 9999 的整数,同一企业不能重复;每个企业最多 100 组。
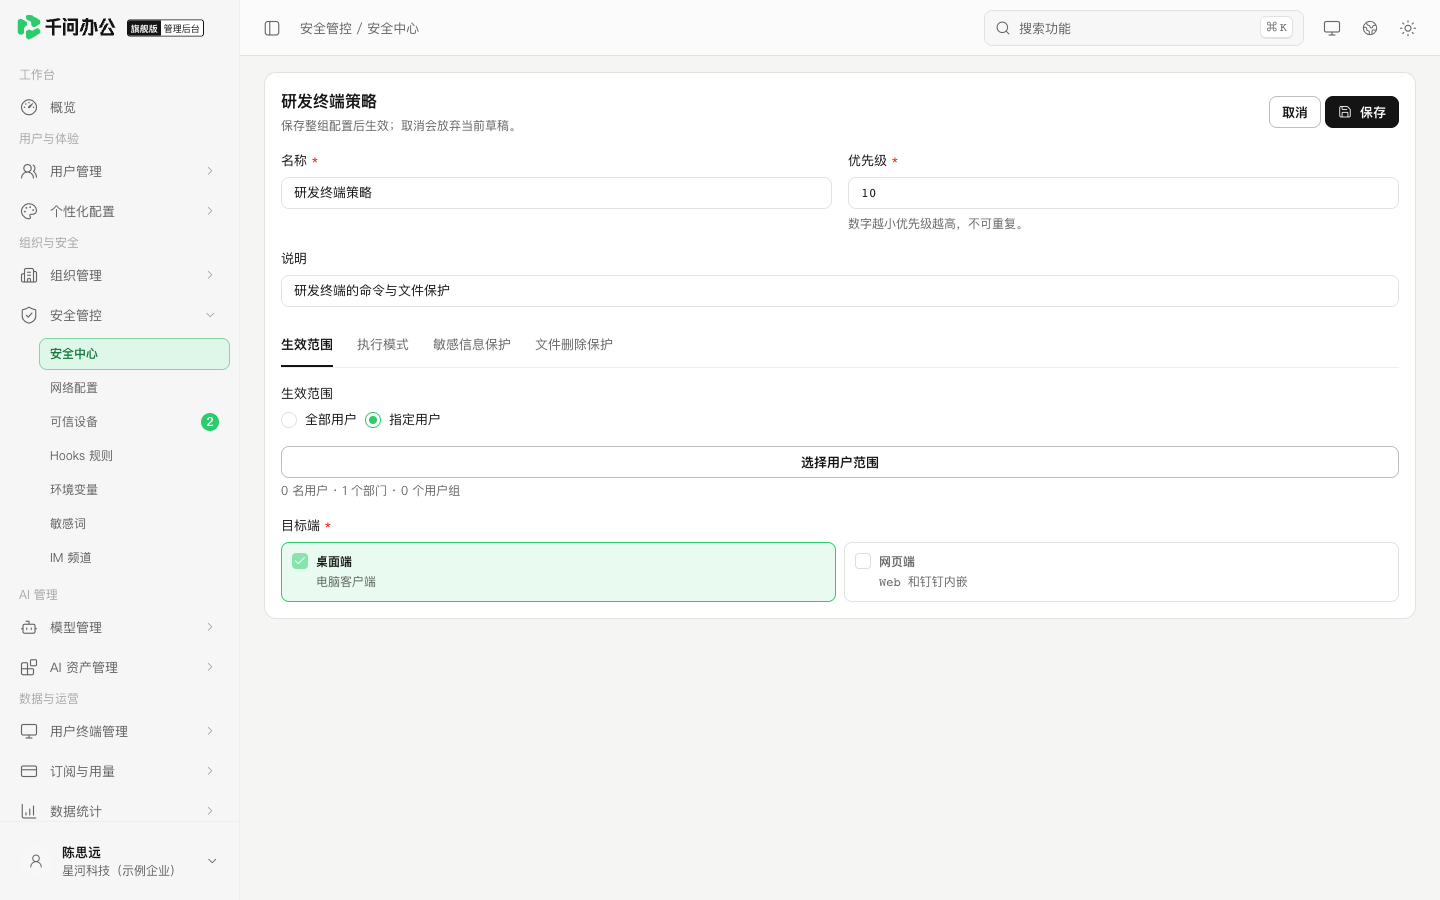
  2. 在「生效范围」选择全部用户,或选择指定用户、部门和用户组。指定范围合计最多 1000 个对象;部门按成员的组织归属匹配。目标端只选桌面端。
  3. 配置执行模式、敏感信息及文件删除保护。规则编辑窗口中的保存仅修改当前草稿;最后点击策略组页面的保存,再回列表核对。
  4. 新建的组初始停用。打开列表中的启用开关,核对确认框里的组名和影响,再确认。新组织的默认安全策略组初始也停用、优先级为 100;可以编辑或停用默认组,但不能删除它。
安全中心
核对所选成员范围和桌面端。

设置执行模式与规则

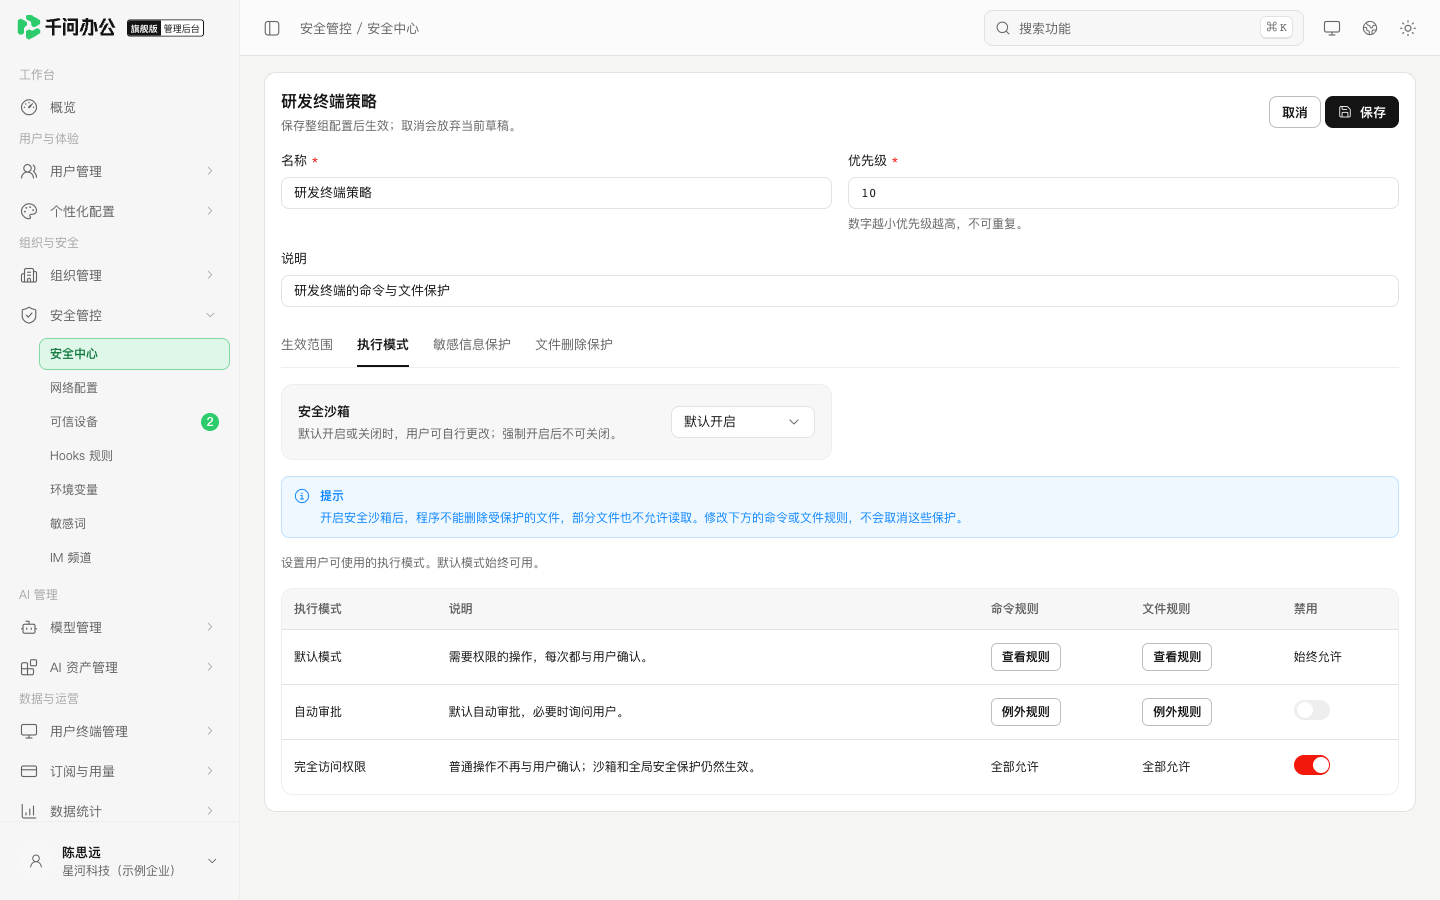
安全沙箱的「默认开启」「默认关闭」只给尚未设置偏好的成员提供默认值。需要统一开启时选「强制开启」:成员不能从客户端关闭它,终端仍须满足沙箱运行条件。 默认模式始终可用;可以分别禁用自动审批、完全访问权限。在默认模式下,需要审批的操作询问成员;自动审批先进行自动审查,必要时仍会询问成员。完全访问权限不会绕过沙箱和客户端强制保护。
安全中心
在执行模式表中分别查看命令规则、文件规则及可禁用的模式。 打开某一模式的命令或文件规则。默认模式提供 35 条命令预设,按实际执行的命令名识别;自定义命令按空格分隔的前缀匹配,例如 git push。 默认模式的文件规则含 55 条预设。管理员可以编辑路径、系统标签、读取/写入/删除设置和说明,也可启停、删除、排序或恢复预设。预设的编辑结果保存在管理后台,不会修改用户客户端的文件保护。 需要配置用户客户端使用的文件规则时,添加自定义文件规则。规则对匹配路径的文件操作统一处理;路径使用正斜杠,例如 /data/project/**,不展开 ~ 和环境变量。恢复默认文件预设会清除该模式下的自定义路径规则,请在操作前核对。 为规则选「允许」「询问」或「禁止」。普通规则多条命中时取较严格的结果;若已有规则启用「命中后立即决定」,该阶段遇到它即停止继续匹配。修改顺序、删除或恢复预设后,回到组页面保存。企业规则不能放宽客户端的强制保护。

设置敏感信息与删除保护

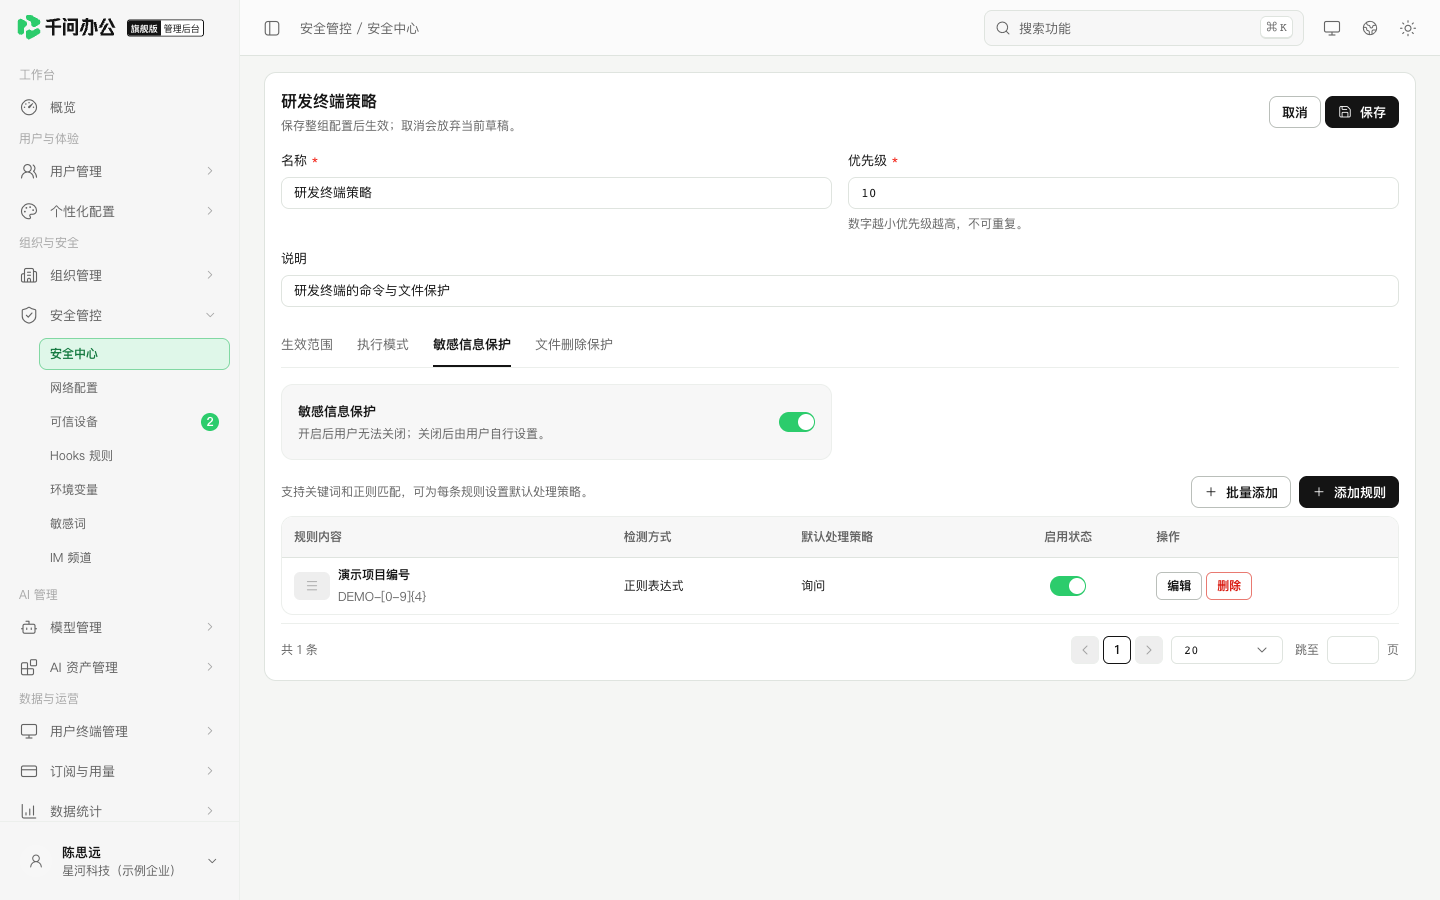
在「敏感信息保护」开启保护后,可按关键词或正则添加规则,并选择询问、拒绝或替换。例如,图中的正则匹配指定前缀加四位数字的项目号。不要在规则里填写真实密钥。启用的自定义规则整组替换客户端内置检测规则;没有启用的自定义规则时,客户端使用内置规则。这和「安全管控 → 敏感词」中的词库是两项配置。
安全中心
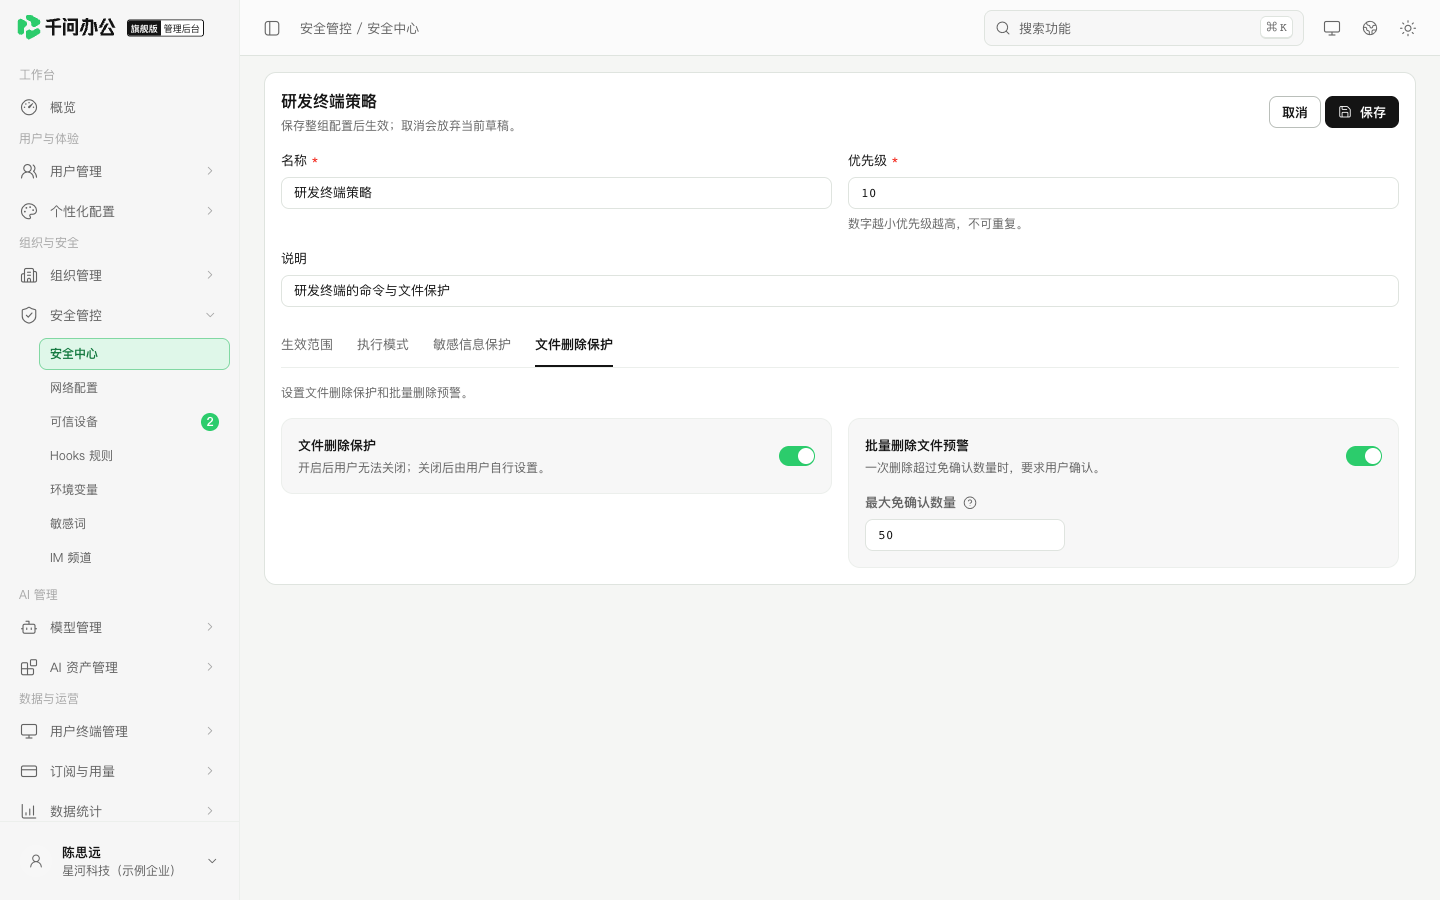
使用示例项目号核对匹配方式、处理方式和规则开关。 在「文件删除保护」按需开启可恢复删除或批量删除预警。预警阈值为 1 至 50000,默认 50:设为 50 时,一次删除 50 个不触发这项预警,51 个才提示确认。企业开启保护后成员不能关闭;企业未强制开启时,仍按客户端自身设置处理。
安全中心
查看批量删除预警开关及最大免确认数量。

验证生效与撤回

保存并启用后,回到列表点击命中验证,分别查询一名范围内成员和一名范围外成员,核对实际返回的组名和优先级。再让范围内成员在兼容的桌面端刷新策略,用无敏感内容的样例检查预期提示;后台命中结果不能证明某台设备已经执行规则。 停用或删除自定义组后,原成员会重新匹配下一组。若保存提示配置已有变更,先重新打开策略,核对其他管理员的改动后再提交。不要重复覆盖旧值。 返回:安全管控 → 安全管控-概述